- 取引先から『SCS評価制度の★3を取る予定はありますか』と聞かれたが、そもそも何の制度か分からない
- いつから申請できるのか、いま何をすればいいのか見当がつかない
- ISMSやPマークと何が違うのか、うちのような中小企業も対象なのか知りたい
SCS評価制度は2026年3月に経済産業省が制度構築方針を公表した新しい制度で、2027年3月頃の申請受付開始に向けて、いま各社が情報収集を始めている段階です。
ただ、制度はまだ運用前のため、公式資料と各社の解説が入り混じり、「義務なのか」「何をすれば取れるのか」が分かりにくくなっています。
この記事では、IPAと経済産業省の一次情報をもとに、SCS評価制度の全体像を中小企業の兼務IT担当者向けに整理しました。
- SCS評価制度の目的・対象・運営体制と、制度が作られた背景
- 2026年9月時点で確定しているスケジュールと、まだ公表されていないもの
- ★3・★4・★5の違いと、★3の要求事項26件の全体像
- よくある誤解3つと、中小企業が今からできる準備5ステップ
読み終える頃には、取引先や経営層に「SCS評価制度とは何か、自社は何をいつまでにやるべきか」を自分の言葉で説明できるようになります。
SCS評価制度とは?サプライチェーン全体のセキュリティ水準を可視化する制度
SCS評価制度とは、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で評価・可視化する制度のことです。
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」で、経済産業省と内閣官房国家サイバー統括室が制度を構築し、情報処理推進機構(IPA)が運営機関を務めます。
対策の水準は★(星)の数で表され、★3・★4が2026年度末の運用開始に向けて準備中、★5は今後検討される予定です。
★1・★2は既存の「SECURITY ACTION」(IPAの自己宣言制度)にあたり、★1〜★5が連続した体系として位置づけられています。
経済産業省は、この制度を「企業のセキュリティ対策レベルを競わせる格付け制度ではない」と明記しています。
想定されている使い方は、2社間の取引契約において委託元が委託先に適切な段階(★)を提示し、対策の実施状況を確認するというものです。
制度が作られた背景
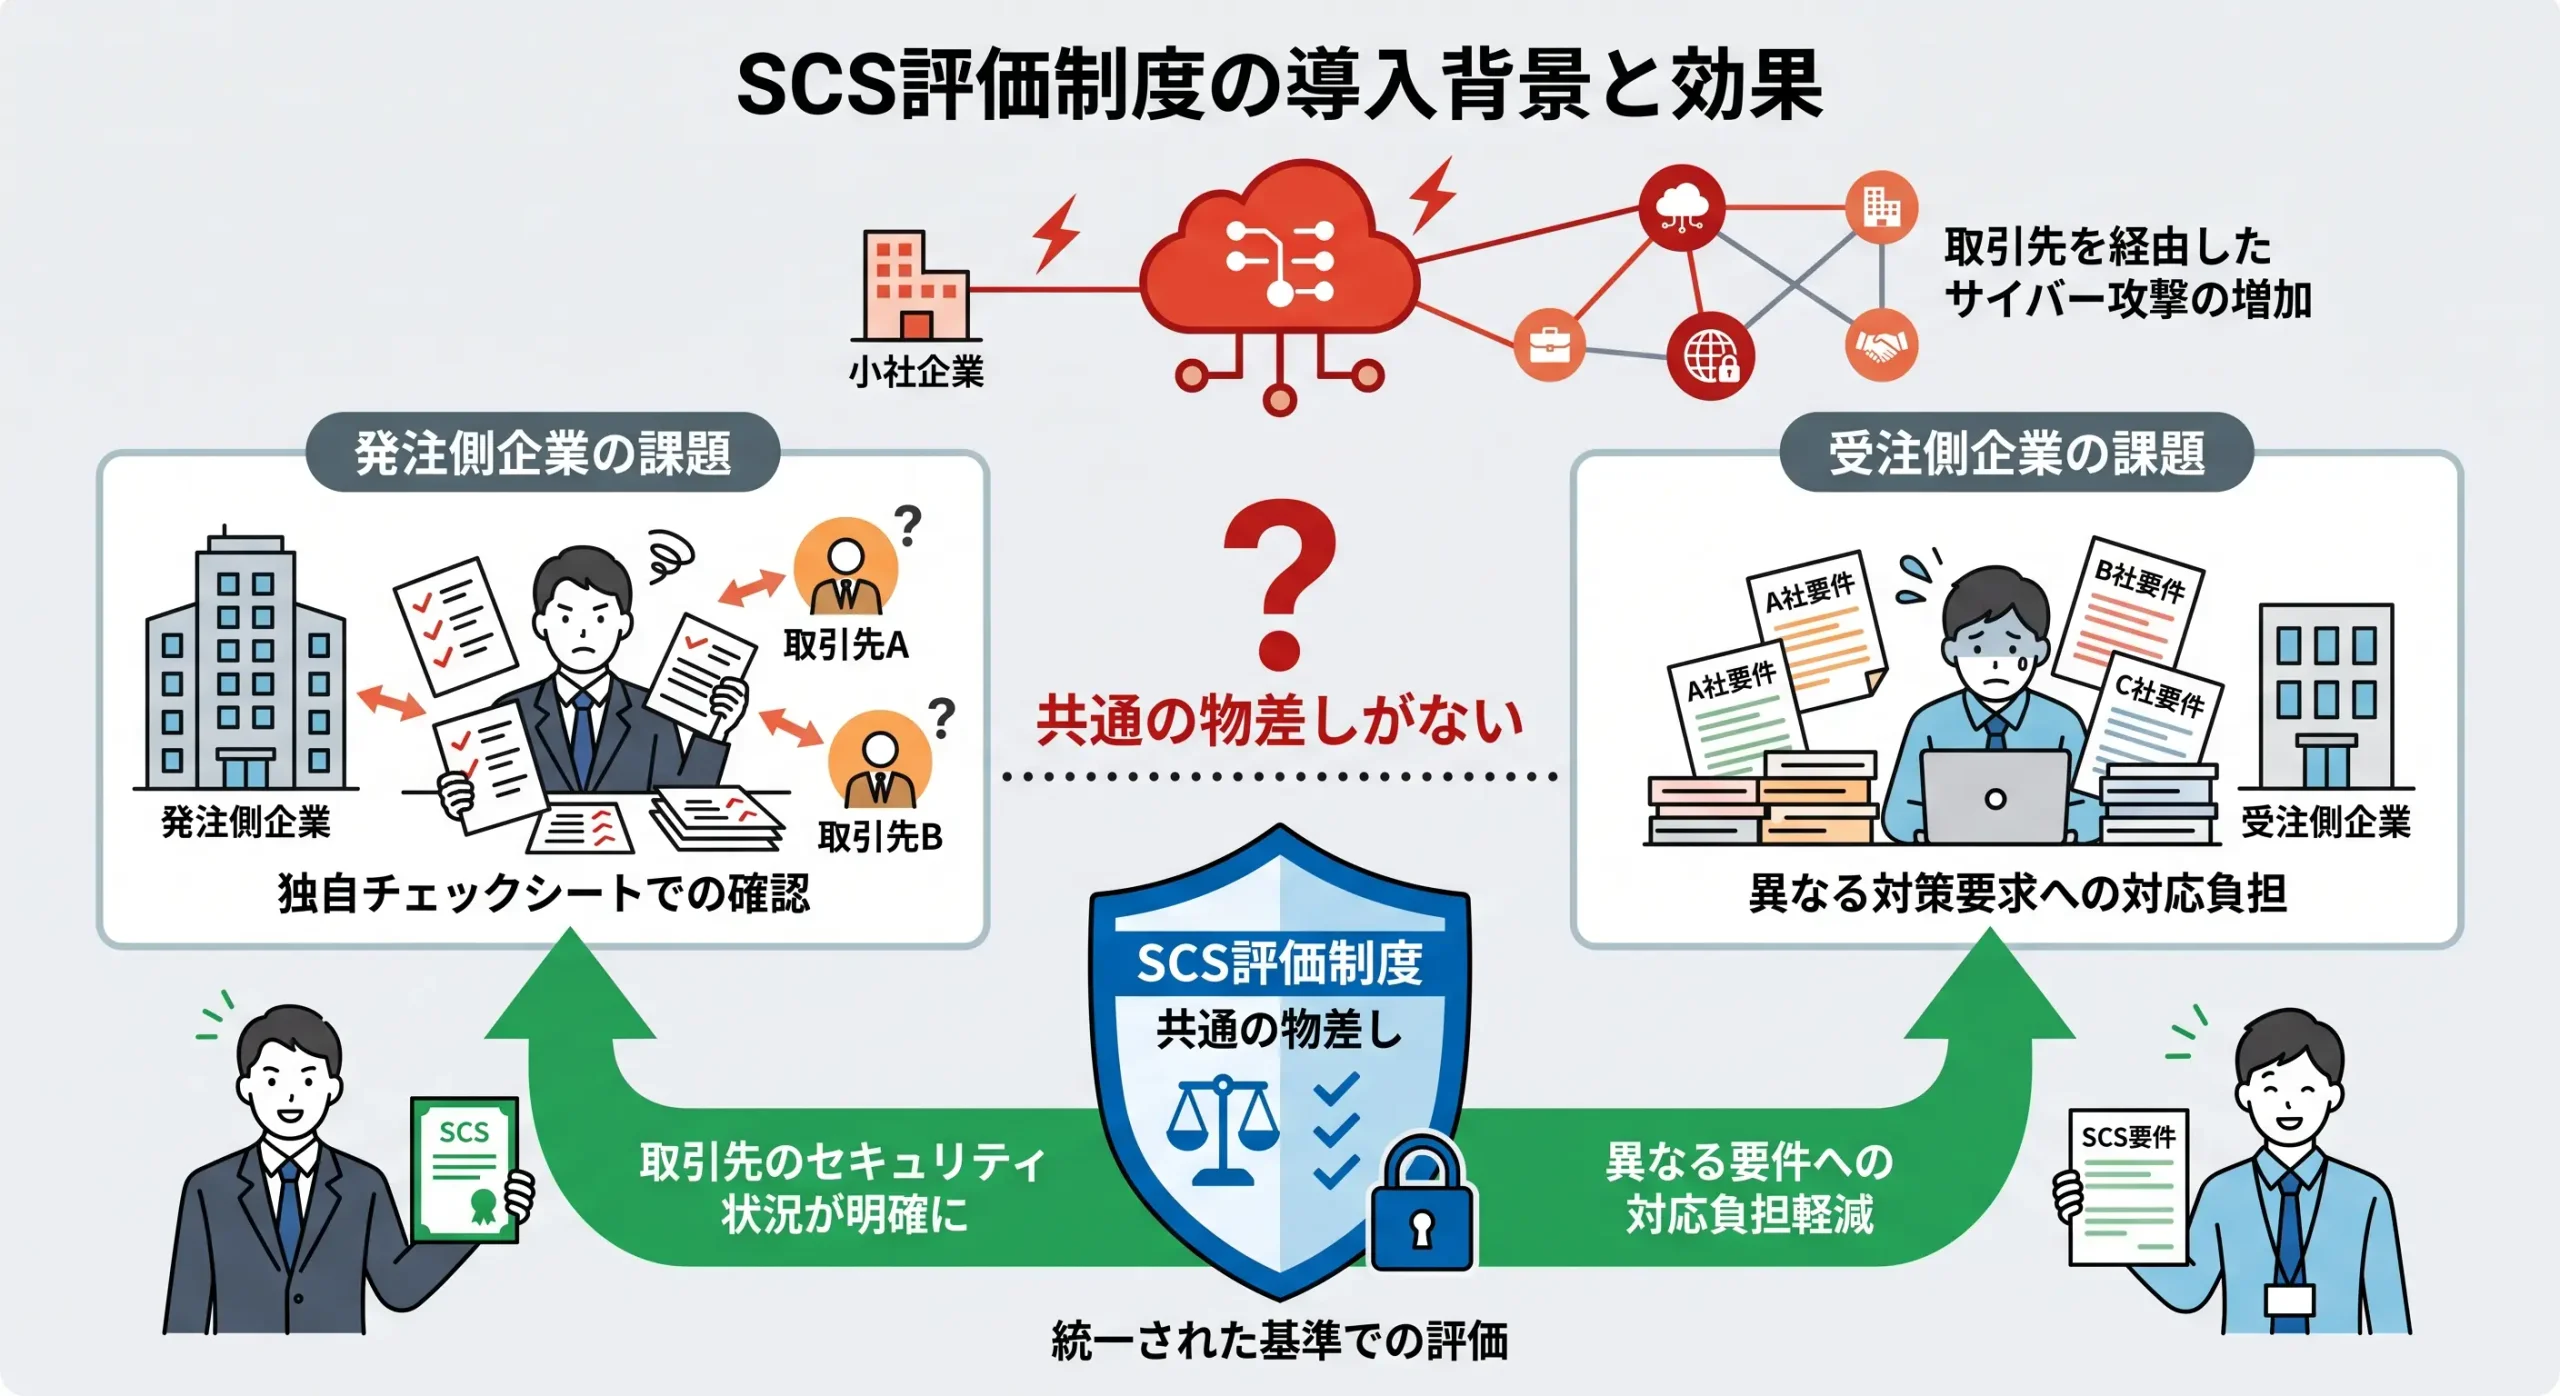
制度の背景には、取引先を経由したサイバー攻撃の増加と、発注側・受注側の双方が抱えていた課題があります。
発注側の企業は、取引先のセキュリティ対策状況を外部から判断することが難しく、独自のチェックシートを作って確認するしかありませんでした。
一方、受注側の企業は複数の取引先からそれぞれ異なる対策を要求され、対応の負担が膨らんでいました。
SCS評価制度は、この「共通の物差しがない」状態を解消するために設計されています。
対象となる企業・組織と適用範囲
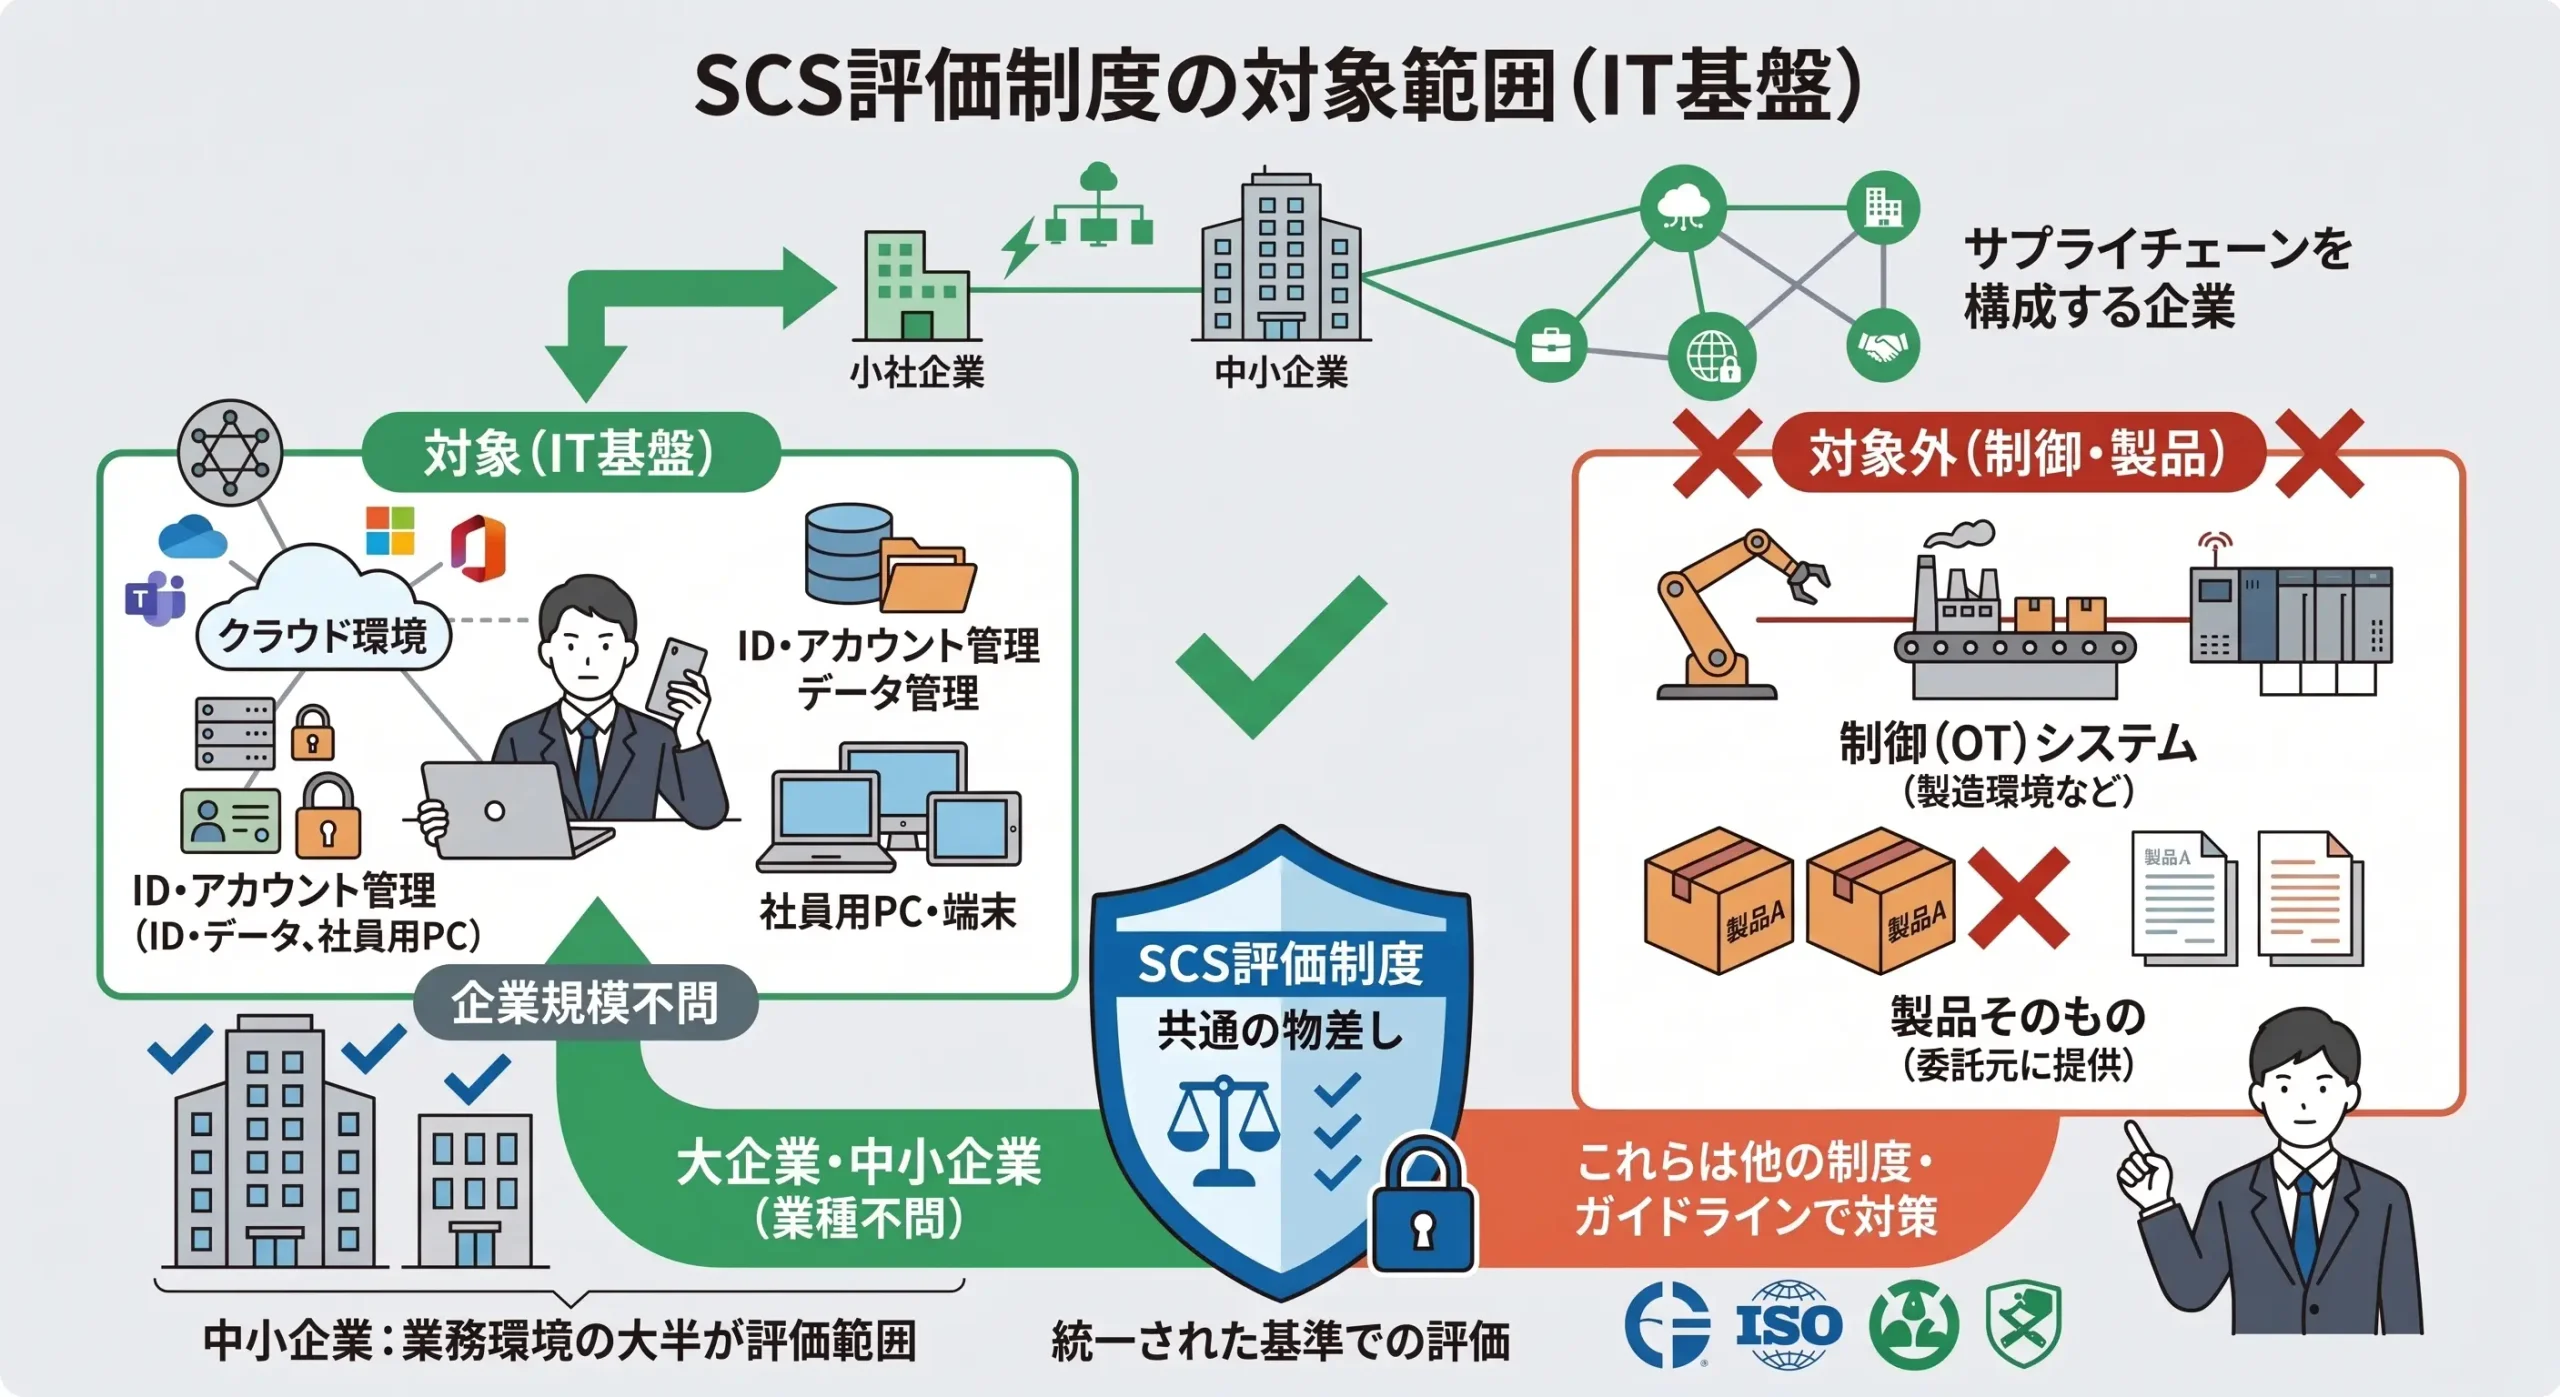
SCS評価制度の対象は、サプライチェーンを構成する企業のIT基盤で、クラウド環境で運用するものも含まれます。
企業規模や業種による限定はなく、大企業も中小企業も評価対象です。
一方、製造環境などの制御(OT)システムや、委託元に提供する製品そのものは直接の対象ではありません。
これらは他の制度・ガイドラインで対策することが想定されています。
Microsoft 365のようなクラウドサービス上のIDやデータ、社員が使うPCは「IT基盤」に含まれるため、多くの中小企業では業務環境の大半が評価範囲に入ると考えておくとよいでしょう。
SCS評価制度はいつから始まる?2026年9月時点のスケジュール
★3・★4の申請受付は2026年度末(2027年3月頃)に開始される予定で、2026年9月時点では要求事項・評価基準と制度規程が公表済み、解説書・申請様式・費用・評価機関の一覧が未公表という状況です。
| 時期 | 内容 | 状況 |
|---|---|---|
| 2026年3月27日 | 制度構築方針を公表 | 公表済み |
| 2026年4月21日 | ★3・★4の要求事項・評価基準(Excel)をIPAが公開 | 公表済み |
| 2026年4月27日 | 不適切な勧誘に関する注意喚起 | 公表済み |
| 2026年8月28日 | 基本規程・各種規則を公開 | 公表済み |
| 2026年9月11日 | 評価機関・技術検証事業者・研修事業者の指定基準と手順を公開 | 公表済み |
| 2026年10月頃 | 要求事項の解説書、申請方法、取得ガイド | 公表予定 |
| 2026年12月末頃 | 評価機関・研修事業者の一覧 | 公表予定 |
| 2027年1月以降 | セキュリティ専門家の一覧 | 公表予定 |
| 2027年3月頃 | ★3・★4の申請受付開始 | 予定(変更の可能性あり) |
経済産業省・IPAとも「制度運営基盤の整備状況等により変更となる可能性がある」としています。
制度の動きはIPAの公式サイトの更新履歴とメールニュースで追うのが確実です。
すでに確定していること・まだ決まっていないこと
すでに確定しているのは「何を満たす必要があるか」で、まだ決まっていないのは「どう申請するか」「いくらかかるか」「誰に確認してもらうか」です。
- 確定済み:
★3の要求事項26件・評価基準81件、★4の要求事項43件・評価基準153件、評価方式(★3は専門家確認付き自己評価、★4は第三者評価)、有効期間(★3は1年、★4は3年) - 未確定:
自己評価の正式な様式、申請・登録費用、評価機関と研修事業者の一覧、セキュリティ専門家の一覧、★5の内容
対策の中身は確定しているため、解説書の公表を待たずに現状把握と対策を始められます。
★3・★4・★5の違い
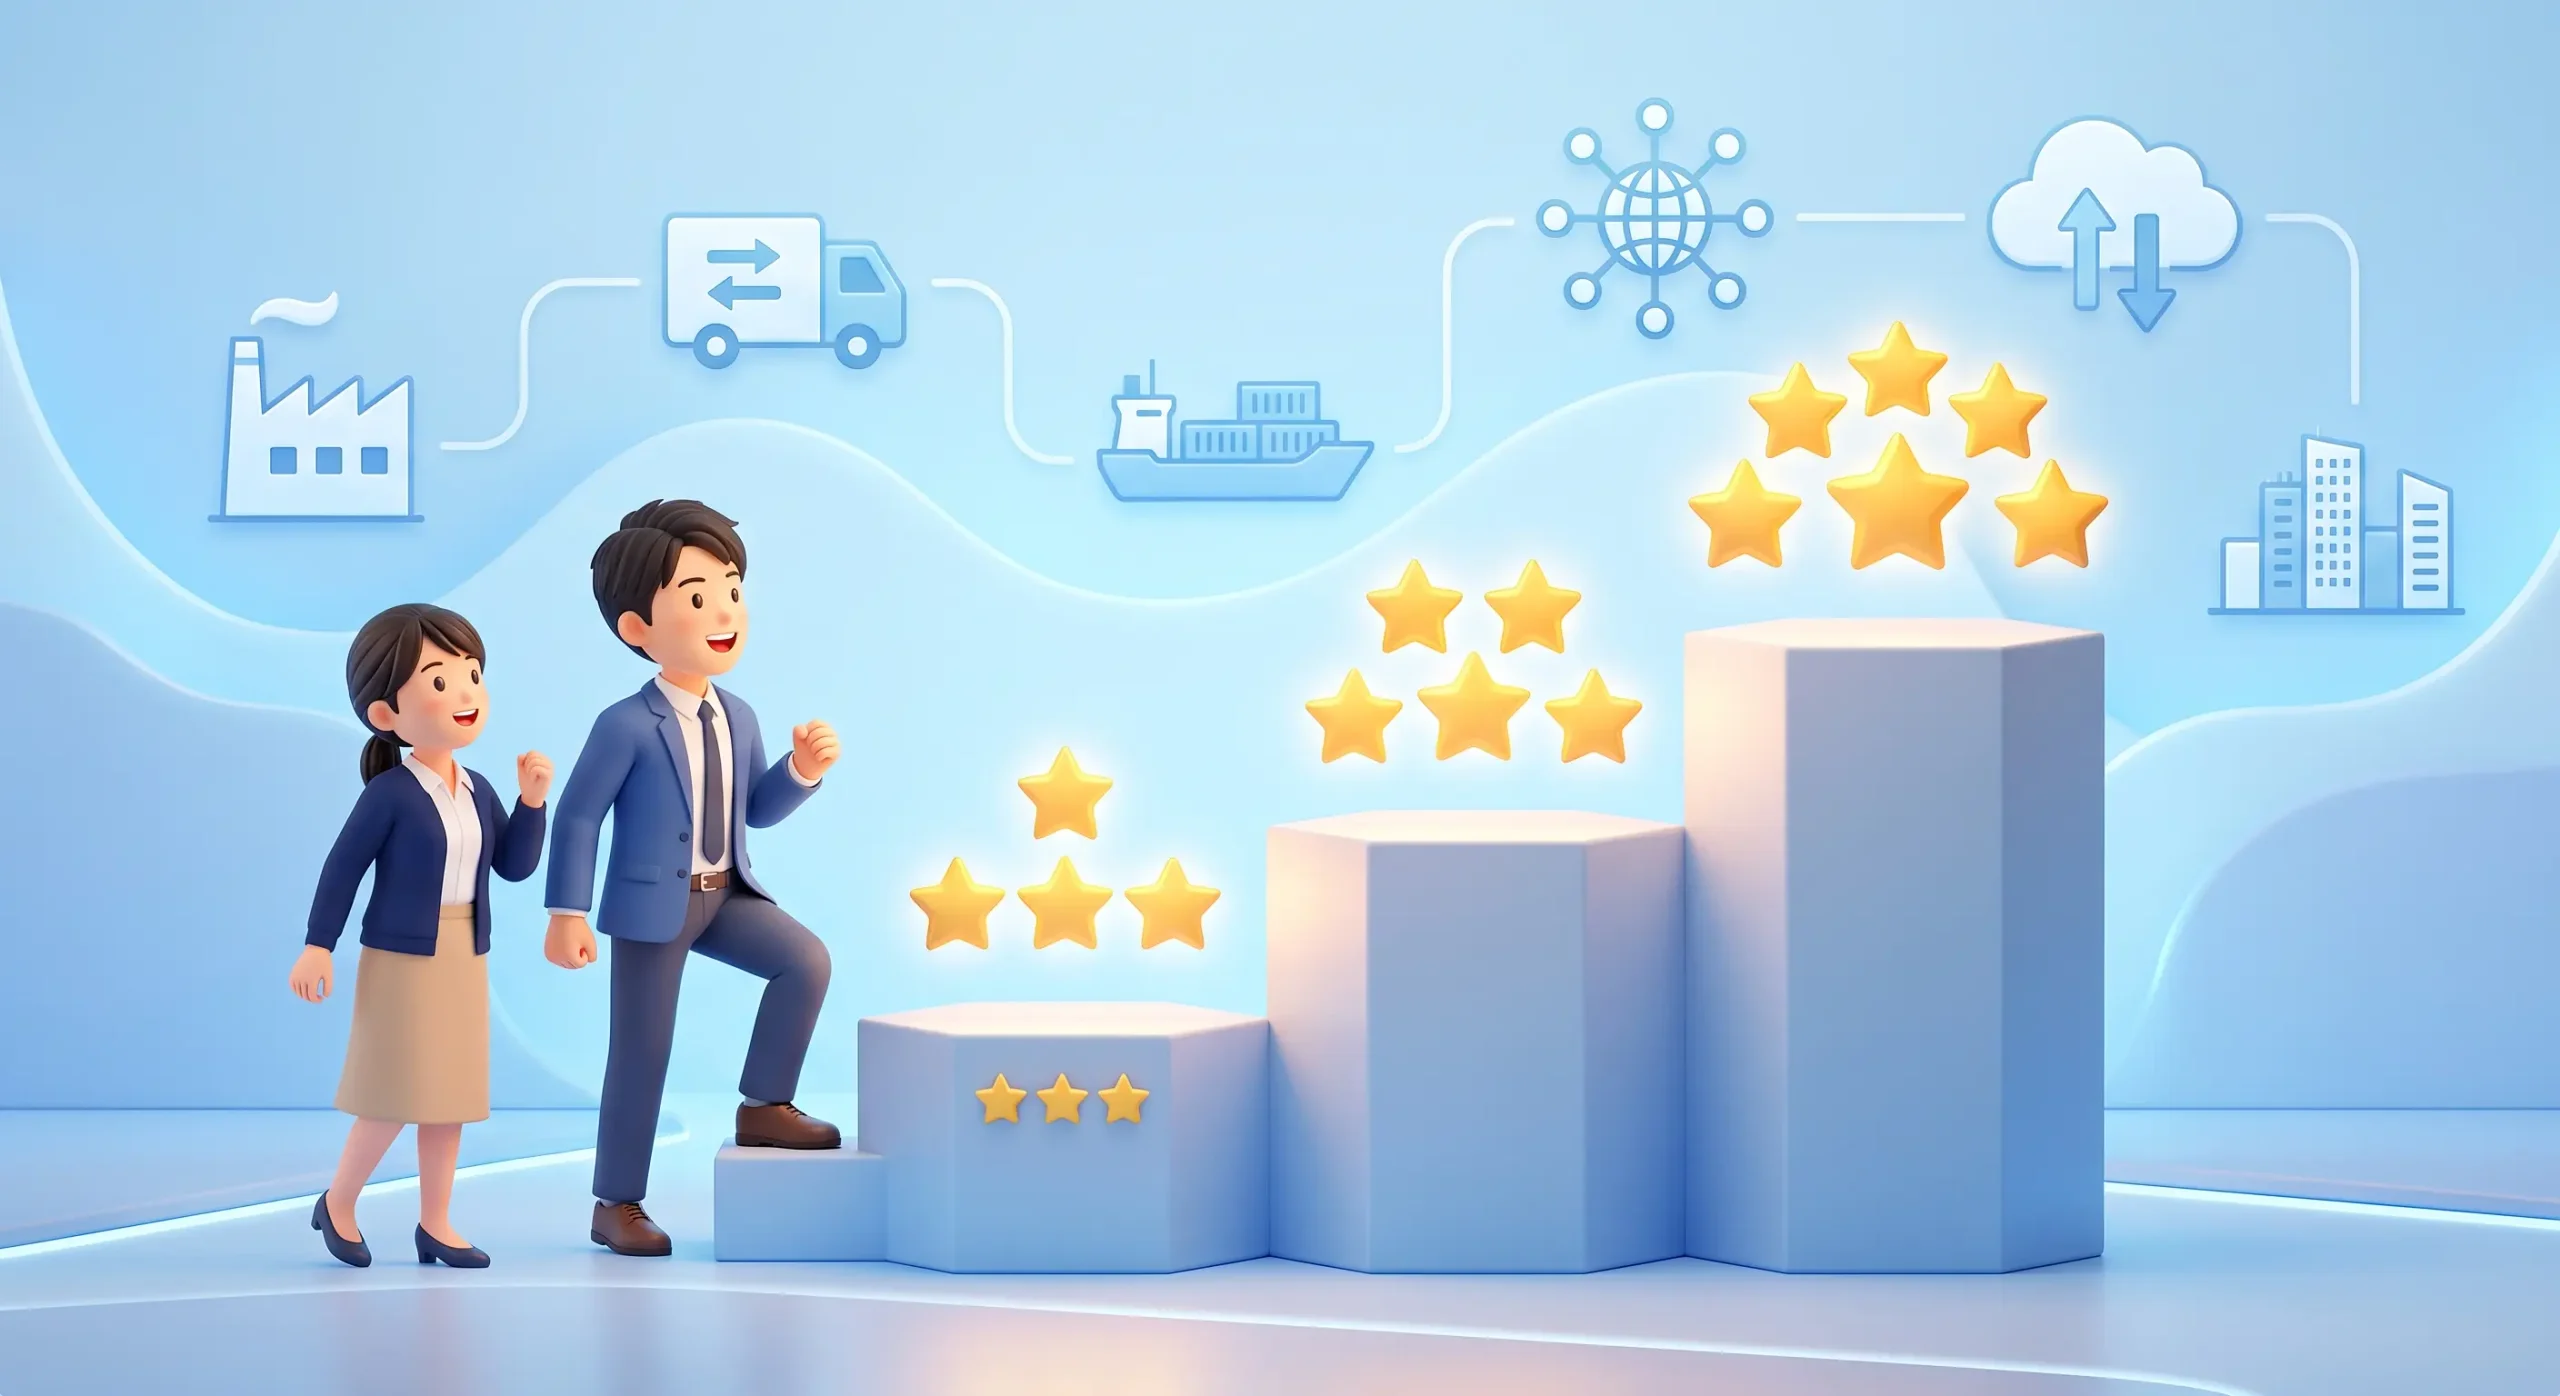
★3は専門家の確認を受けた自己評価、★4は評価機関による第三者評価で、★5は詳細を検討中です。
中小企業の多くはまず★3を目標にし、取引先からの要請や扱う情報の重要性に応じて★4を検討する流れになります。
| 項目 | ★3(基礎) | ★4(標準) | ★5(高度) |
|---|---|---|---|
| 評価方式 | 専門家確認付き自己評価 | 第三者評価 | 検討中 |
| 要求事項数 | 26件 | 43件 | 未定 |
| 評価基準数 | 81件 | 153件 | 未定 |
| 評価の実施内容 | 書類確認 | 書類確認+実地審査(1〜2日)+技術検証 | 未定 |
| 有効期間 | 1年 | 3年 | 未定 |
★3:専門家確認付き自己評価
★3とは、取得を希望する組織が要求事項に基づいて自己評価を行い、その内容をセキュリティ専門家が確認・助言して署名する評価方式のことです。
一般的なサイバー攻撃に備える基礎水準として設計されています。
流れは次のとおりです。
- 取得希望組織が★3の要求事項・評価基準に基づき自己評価を記入する
- セキュリティ専門家が内容を確認・助言し、署名する
- 経営層による自己適合宣誓を含めて事務局(IPA)に提出する
- 事務局が台帳に登録し、取得情報を公開する
セキュリティ専門家とは、情報処理安全確保支援士、公認情報セキュリティ監査人、CISSP、CISA、CISM、ISO27001主任審査員のいずれかの資格を持ち、制度の研修を受講して事務局に登録された人のことです。
社内の情報システム担当者が確認するだけでは要件を満たさない点に注意が必要です。
★4:評価機関による第三者評価
★4とは、指定委員会が指定した評価機関が文書確認・実地審査・技術検証を行う評価方式のことです。
★3の要求事項を含んだうえで、ログの取得、データの暗号化、脆弱性の管理体制、リモートワークのルールなど、より広い範囲の対策が求められます。
有効期間は3年で、ISMS認証と同じように審査費用が発生すると考えられます。
★5:国際規格ベースで検討中
★5は2026年度以降に要求事項・評価基準の具体化が進められる段階で、ISO/IEC 27001などの国際規格に基づくリスク管理が想定されています。
現時点で企業側が準備できることはありません。
★3の要求事項26件の全体像
★3の要求事項26件は、NIST CSF(サイバーセキュリティフレームワーク)の機能に対応した7つの大分類に整理されています。
技術的な対策は「攻撃等の防御」に集中しており、評価基準81件のうち48件がこの分類に属します。
| 大分類 | 主な内容 | 評価基準数 |
|---|---|---|
| 1. ガバナンスの整備 | セキュリティ担当の役割・責任、守秘義務、対応方針の策定と周知 | 8件 |
| 2. 取引先管理 | 取引先とのシステム接続の把握、機密情報の取扱い、インシデント時の役割 | 4件 |
| 3. リスクの特定 | PC・サーバ・ネットワーク・外部サービスの資産把握、機密区分 | 11件 |
| 4. 攻撃等の防御 | ID管理、多要素認証、パスワード、教育、バックアップ、パッチ、マルウェア対策、境界防護 | 48件 |
| 5. 攻撃等の検知 | 不正通信のリアルタイム検知・遮断、ログ分析、アラート通知 | 3件 |
| 6. インシデントへの対応 | 対応手順、連絡先、報告フォーマット、事例共有 | 6件 |
| 7. インシデントからの復旧 | 事業継続要件に沿った復旧準備 | 1件 |
★3で特に注目したい評価基準を3つ挙げます。
- クラウドサービスへの常時多要素認証(4-1-3-2):
重要な機密情報を扱うクラウドサービスでは、ユーザーも管理者も常に多要素認証を使うことが求められます。Microsoft 365を使っている企業では最初に確認すべき項目です - 重大な脆弱性は14日以内に更新(4-4-4-2):
ベンダーが「重大」「高リスク」と説明する更新やCVSS基本値7.0以上の脆弱性は、リリースから14日以内の適用が必要です - 不正アクセスのリアルタイム検知・遮断(5-1-1-1):
ネットワークの境界または端末で、外部からの通信と内部から不正サーバへの通信の双方を検知・遮断する仕組みが求められます
★3の要求事項をMicrosoft 365の機能でどこまで満たせるかは、81件すべてを分類した以下の記事で解説しています。
SCS評価制度のよくある誤解3つ
SCS評価制度は任意の制度で、取得しないことで取引が規制されることはなく、特定の製品を入れれば取得できるものでもありません。
経済産業省が2026年4月27日に出した注意喚起と公式FAQをもとに、誤解されやすい3点を整理します。
誤解1:取得しないと取引できなくなる・入札から除外される
経済産業省は「SCS評価を取らないと取引ができなくなる」「今すぐ評価を取得しないと入札から除外される」といった文言での勧誘を、制度の趣旨と異なる虚偽の説明だと明示しています。
SCS評価制度は個社間の商取引に規制措置を設けるものではなく、公共事業の入札要件として定められたものでもありません。
取引先から★の取得を求められるケースは今後増えると考えられますが、それは制度による強制ではなく、2社間の取引条件として合意する性質のものです。
誤解2:特定のセキュリティ製品を入れれば取得できる
経済産業省は「本制度の評価基準を達成するにあたっては、特定のセキュリティ対策製品の導入が必須とされているものではない」と説明しています。
EDRや資産管理ツールが要件を満たす手段になることはあっても、製品の導入自体が目的ではありません。
★3の評価基準81件には、社内ルールの策定、体制の整備、教育・訓練、取引先との取り決めなど、ツールでは代替できない項目が含まれます。
Microsoft 365などのクラウドサービスは技術的な要件の土台にはなりますが、文書と運用が揃って初めて自己評価が成り立ちます。
誤解3:IPAが公開しているExcelに記入すれば申請できる
IPAが公開している「★3・★4 要求事項・評価基準」のExcelは、満たすべき基準の一覧であり、申請様式ではありません。
正式な自己評価の様式と申請方法は、2026年10月頃に公表予定の解説書・取得ガイドで示されます。
ただし、このExcelは現状把握には十分使えます。
各行に「対応済み/一部対応/未対応」「証跡の場所」「担当者」の列を追加すれば、そのままギャップ分析表になります。
ISMS・Pマーク・SECURITY ACTIONとの違い
SCS評価制度は、取引先に示すための「対策状況の可視化」に特化した制度で、組織全体のマネジメントシステムを認証するISMSや、個人情報保護に特化したPマークとは目的と評価範囲が異なります。
| 制度 | 目的 | 評価方式 | 有効期間 |
|---|---|---|---|
| SCS評価制度(★3) | サプライチェーン取引で対策状況を可視化 | 専門家確認付き自己評価 | 1年 |
| SCS評価制度(★4) | 同上(より広い範囲の対策) | 評価機関による第三者評価 | 3年 |
| ISMS(ISO/IEC 27001) | 情報セキュリティマネジメントシステムの認証 | 審査機関による審査 | 3年(毎年の維持審査あり) |
| プライバシーマーク | 個人情報の適切な取扱い体制の認定 | 審査機関による審査 | 2年 |
| SECURITY ACTION(★1・★2) | 中小企業の自己宣言 | 自己宣言(審査なし) | — |
ISMS認証をすでに取得している企業でも、SCS評価制度は別途申請が必要です。
ただし、ISMSで整備した規程や台帳の多くは★3の評価基準の証跡として流用できるため、対応の負担は小さくなります。
一方、SECURITY ACTIONの二つ星は25項目の自己診断と基本方針の公開で宣言できる制度です。
★3の準備を始める前段階として、まず二つ星を宣言して自社の現状を把握する使い方が現実的です。
中小企業が今からできる準備5ステップ
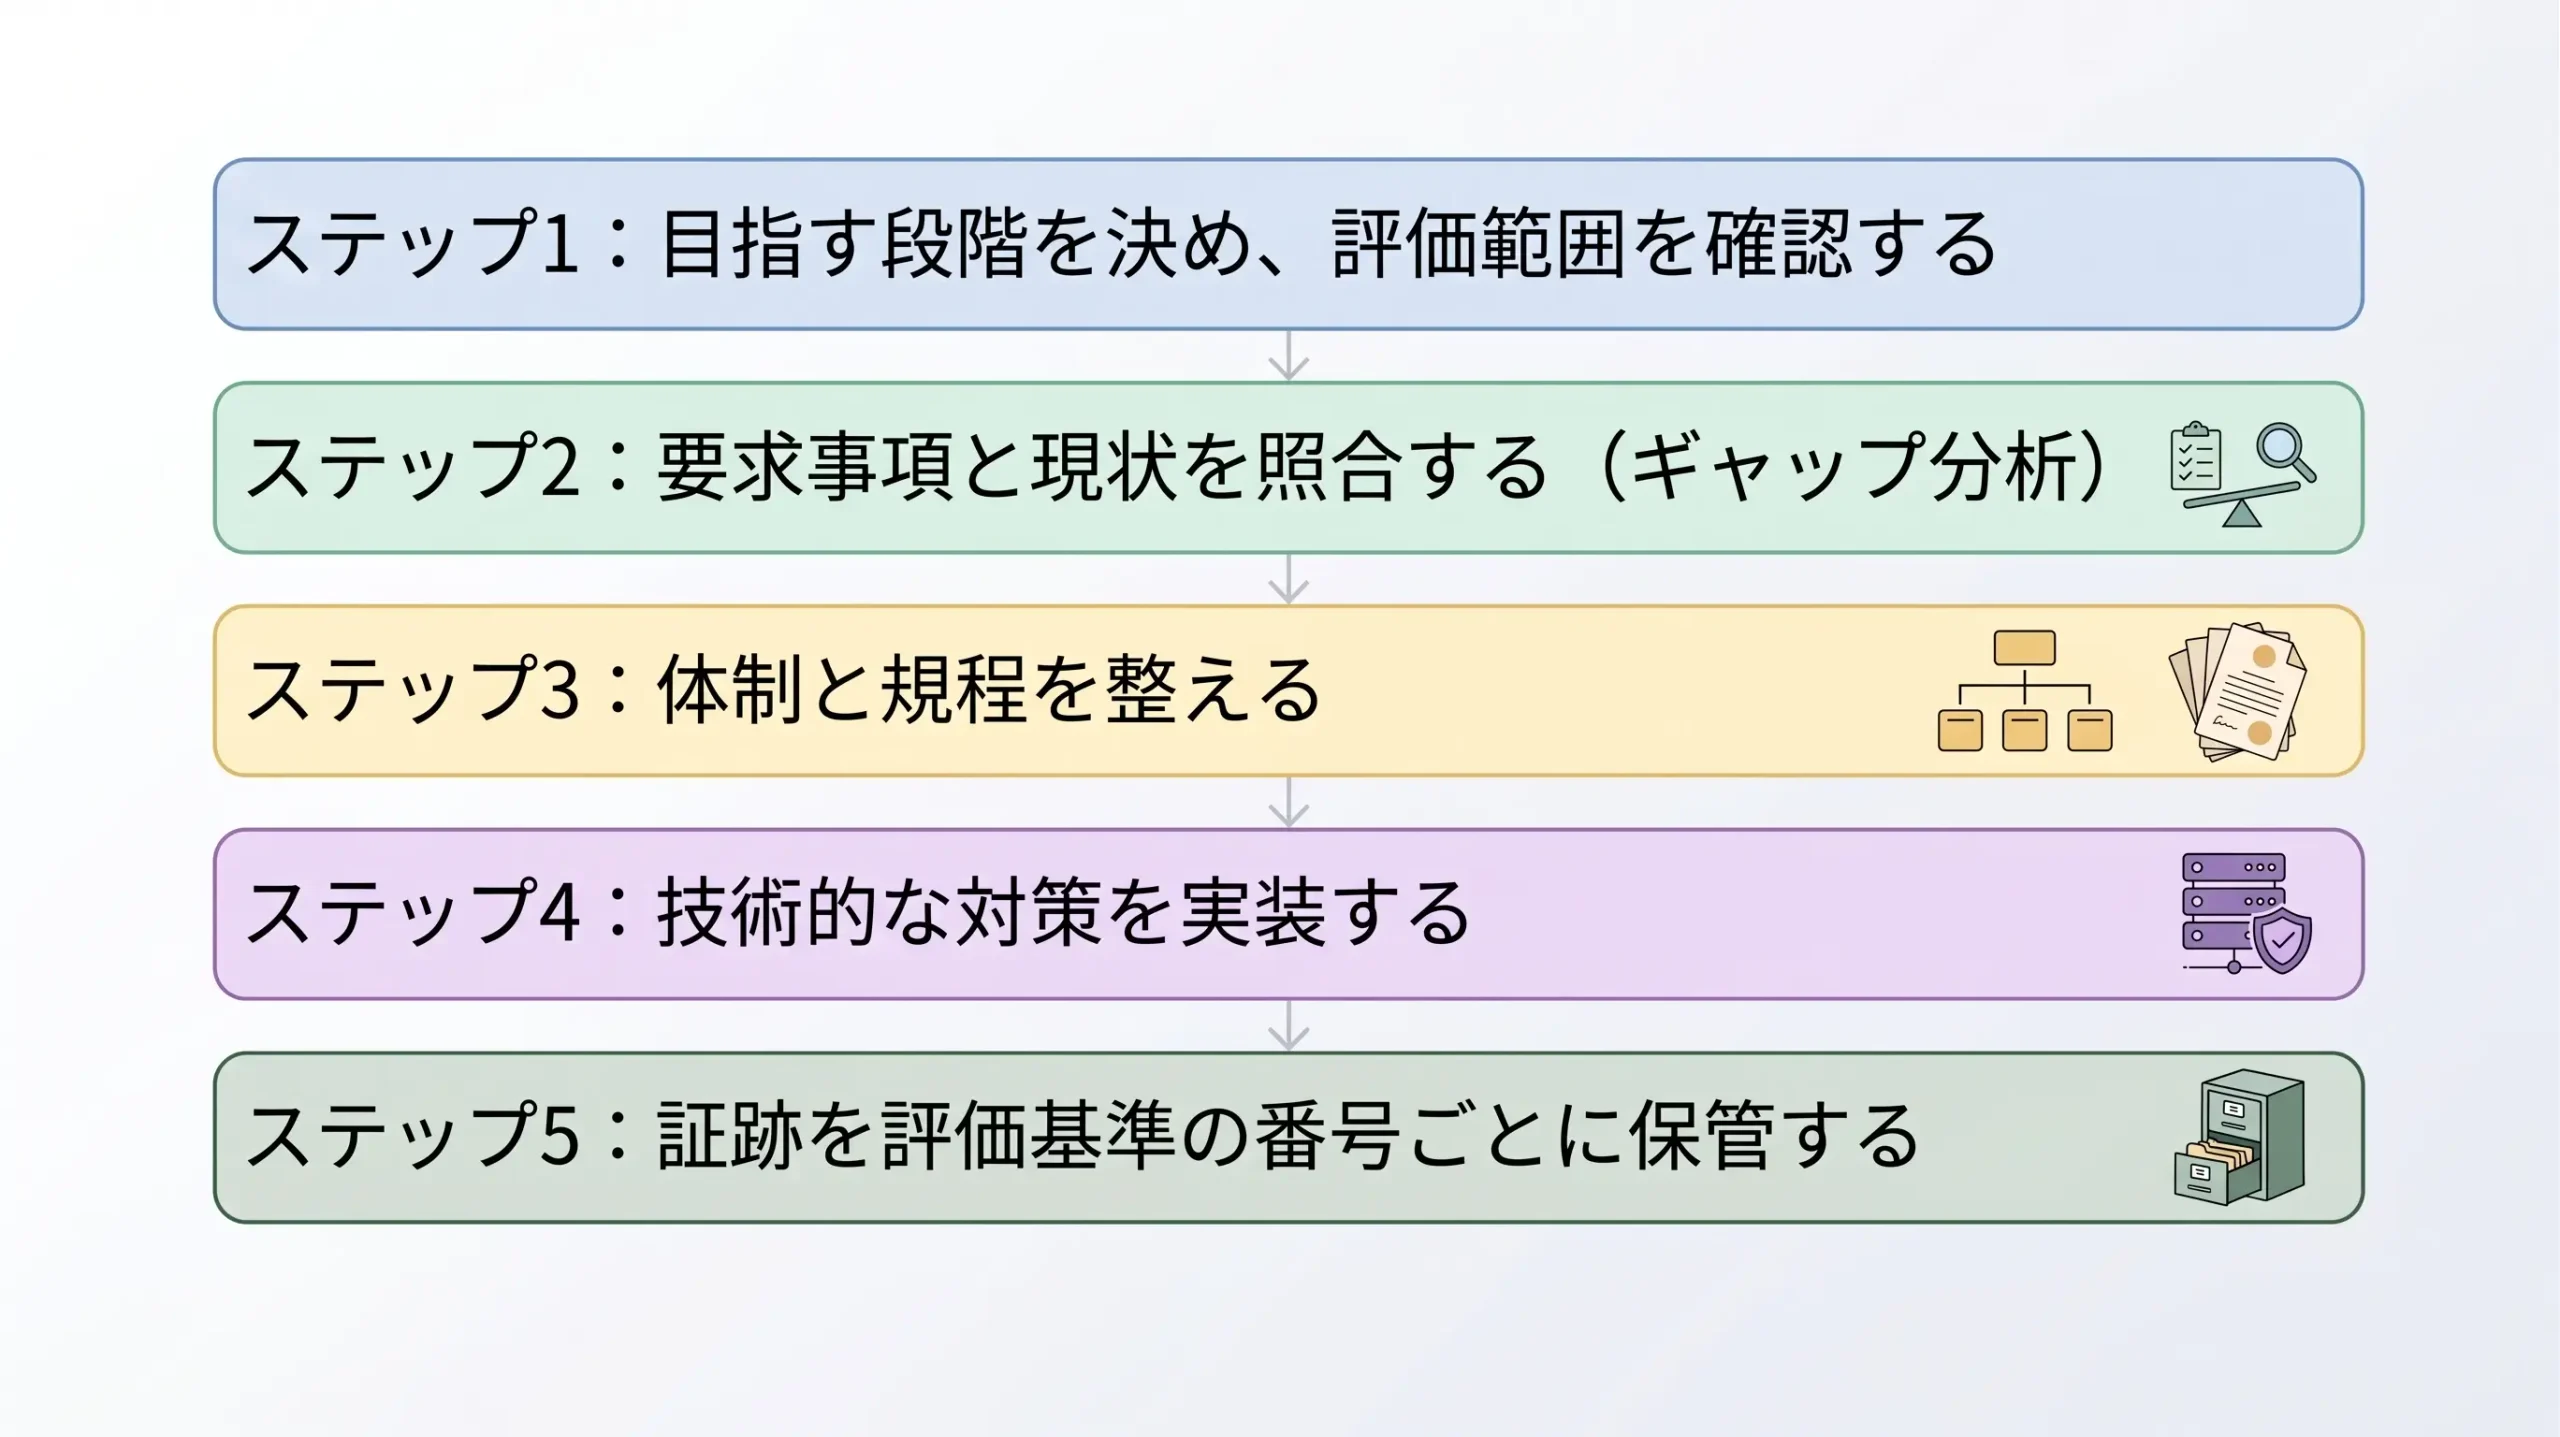
申請受付開始前の今できることは、要求事項に対する現状把握と、不足している対策・文書の整備です。
解説書の公表を待たずに、次の5ステップで進めます。
ステップ1:目指す段階を決め、評価範囲を確認する
まず★3を目指すのか★4まで視野に入れるのかを、取引先からの要請と自社が扱う情報の重要性から決めます。
あわせて、評価対象となるIT基盤の範囲(PC・スマートデバイス・クラウドサービス・サーバ・ネットワーク)を洗い出します。
在宅勤務者や出向者の業務環境も、自社のIT基盤に接続していれば範囲に含まれます。
ステップ2:要求事項と現状を照合する(ギャップ分析)
IPAのExcelに対応状況の列を追加し、81件の評価基準を「対応済み/一部対応/未対応」に分けます。
自社のセキュリティ対策の現状を短時間で把握したい場合は、IPAのガイドラインに準拠した情報セキュリティ自社診断ツールを先に使うと、どの分野が弱いかの当たりがつきます。
ステップ3:体制と規程を整える
セキュリティを統括する役員と担当部署の役割・責任、セキュリティ対応方針、守秘義務のルール、インシデント対応手順といった文書を整備します。
★3の評価基準は「定めること」に加えて「周知すること」「年1回以上点検すること」を求めるものが多いため、周知の記録と点検の予定もセットで設計します。
ステップ4:技術的な対策を実装する
多要素認証、資産管理、マルウェア対策、パッチ適用、バックアップ、不正通信の検知といった技術要件を実装します。
Microsoft 365を利用している企業であれば、Business Premiumに含まれるMicrosoft Entra ID・Intune・Defender for Businessで技術要件の多くをカバーできます。
導入直後に最低限やっておくべき設定は、Microsoft 365導入後にまずやるべき4つのセキュリティ対策の記事にまとめています。
Business Premiumで何ができるかは、こちらの記事で確認できます。
ステップ5:証跡を評価基準の番号ごとに保管する
★3は書類確認による評価のため、設定画面のスクリーンショット、デバイス一覧のエクスポート、規程の掲載ページ、教育の受講記録などを評価基準の番号ごとにフォルダ分けして保管します。
この習慣を最初から作っておくと、申請時と毎年の更新時の作業が大幅に減ります。
中小企業向けの支援策:サイバーセキュリティお助け隊サービス(新類型)
経済産業省とIPAは、中小企業が★3・★4を安価かつ簡便に取得できるよう「サイバーセキュリティお助け隊サービス(新類型)」を創設する予定です。
2026年夏頃から実証事業が始まり、サービス提供事業者と連携して★3・★4取得のためのサービスを試行的に提供し、品質要件や価格要件を検討するとされています。
自社だけで対応する余裕がない場合は、この支援策の動向も追っておくとよいでしょう。
支援現場で増えているご相談
WITHWITのMicrosoft 365導入支援の現場でも、2026年春以降「SCS評価制度の取得を見据えてセキュリティを整えたい」というご相談が増えています。
多いのは、取引先から★3の取得予定を尋ねられたことをきっかけに、現在のMicrosoft 365環境で何が足りないのかを確認したいというケースです。
実際にご相談をいただいた企業の多くは、多要素認証は一部のユーザーにしか設定されておらず、PCの資産台帳がExcelで手動更新されていました。
これらは★3の評価基準に直接関わる項目で、Microsoft 365の設定で解決できる範囲です。
一方で、セキュリティ対応方針やインシデント対応手順といった文書が未整備の企業も多く、技術対策と文書整備を並行して進める計画が必要になります。
日々のトラブル、まずこの一冊で解決しませんか?
★3の要求事項に沿って多要素認証やデバイス管理を強化すると、現場から「ログインできない」「同期されない」といった問い合わせが一時的に増えがちです。
Microsoft 365支援のプロが、現場で実際に寄せられるよくある質問と解決策を厳選してまとめた「トラブルシューティング大全」をご用意しました。
▼資料ダウンロードはこちら 『社内からの「これどうやるの?」を9割削減する Microsoft 365 トラブルシューティング大全』
よくある質問
- QSCS評価制度は必須ですか?
- A
必須ではなく、任意の制度です。
経済産業省は「取得しないと取引ができなくなる」「入札から除外される」といった説明は制度の趣旨と異なる虚偽の説明だと注意喚起しています。
取引先から取得を求められる場合はありますが、それは2社間の取引条件として合意する性質のものです。
- QSCS評価制度を取らないとどうなる?
- A
制度上の罰則や取引の規制はありません。
ただし、委託元が取引先に適切な★を提示して対策を促す使い方が想定されているため、今後は取引先から取得状況を尋ねられる機会が増えると考えられます。
取得しない場合でも、要求事項に沿って対策状況を説明できるようにしておくことが現実的な備えになります。
- QSCS評価制度は中小企業も対象ですか?
- A
対象です。
制度は企業規模や業種による限定がなく、大企業も中小企業も評価対象になります。
中小企業向けには、★3・★4を安価かつ簡便に取得できるようにする「サイバーセキュリティお助け隊サービス(新類型)」が支援策として準備されています。
- QSCS評価制度の運用開始時期はいつですか?
- A
★3・★4は2026年度末(2027年3月頃)の申請受付開始を目指しています。
それに先立ち、2026年10月頃に解説書と申請方法、12月末頃に評価機関と研修事業者の一覧、2027年1月以降にセキュリティ専門家の一覧が公表される予定です。
開始時期は制度運営基盤の整備状況により変更される可能性があります。
- QSCS評価★3とはどんなレベルですか?
- A
一般的なサイバー攻撃に備える基礎水準で、要求事項26件・評価基準81件で構成されています。
自己評価をセキュリティ専門家が確認・署名する方式で、評価機関による実地審査はありません。
有効期間は1年です。
多要素認証、資産管理、パッチ適用、マルウェア対策、バックアップ、インシデント対応手順といった基本的な対策と、それを支える社内ルール・体制が求められます。
まとめ

- SCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で可視化する任意の制度。経済産業省が構築し、IPAが運営する
- ★3は専門家確認付き自己評価(要求事項26件・評価基準81件・有効1年)、★4は第三者評価(43件・153件・有効3年)、★5は検討中
- 申請受付は2027年3月頃の予定。要求事項・評価基準は確定済みだが、申請様式・費用・評価機関一覧は未公表
- 「取らないと取引できない」「製品を入れれば取れる」「Excelに記入すれば申請できる」はいずれも誤解
- 今できるのは、目指す段階の決定→ギャップ分析→体制・規程の整備→技術対策の実装→証跡の保管の5ステップ
制度の細部はこれから固まりますが、対策の中身はすでに確定しています。
申請受付が始まる頃に慌てないよう、現状把握から着実に進めていきましょう。
セキュリティ対策と業務効率化を両立した企業の事例をご覧になりませんか?
SCS評価制度への対応を機にMicrosoft 365の設定を見直し、セキュリティと使いやすさを両立した企業がどのように進めたのか知りたい方も多いはずです。
そんな疑問をお持ちでしたら、ぜひ弊社の「中小企業の導入成功事例【厳選10選】」をご覧ください。
▼成果の出る Microsoft 365 活用法とは?中小企業の導入成功事例集をダウンロードする
参考資料
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)|経済産業省
- 「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」を公表しました|経済産業省
- SCS評価制度に関する注意喚起|経済産業省
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)|IPA
- SCS評価制度の詳細情報|IPA
- 要求事項・評価基準|IPA
- よくある質問|IPA
- SECURITY ACTION|IPA
Microsoft 365に関するご相談やお悩みがございましたら、ぜひ株式会社WITHWITまでお気軽にお問い合わせください。
数あるクラウドサービスの中でMicrosoft 365 に特化してきたからこそ導入前から導入後の定着に至るまで、幅広いご相談に対応いたします。