- 取引先からSCS評価制度の★3を取ってほしいと言われた。うちはMicrosoft 365を使っているけど、これで足りるの?
- IPAのExcelを開いたら評価基準が81件もあって、どこから手を付ければいいのか分からない
- Business Standardのままでいけるのか、Business Premiumに上げる必要があるのか判断できない
2026年3月に経済産業省が制度構築方針を公表して以来、Microsoft 365を利用する中小企業から「SCS評価制度に向けてセキュリティを整えたい」というご相談が急増しています。
ただ、制度はまだ申請受付前で、情報も公式資料と各社の解説が入り混じっている状況です。
この記事では、IPAが公開している★3の評価基準81件を1件ずつMicrosoft 365の機能に照らし合わせ、「設定だけで満たせるもの」「機能に加えて運用が必要なもの」「文書整備が中心のもの」「Microsoft 365では対応できないもの」に分類しました。
- SCS評価制度★3の位置づけと、2026年9月時点で確定している内容・未確定の内容
- ★3の評価基準81件のうち、Microsoft 365で技術的にカバーできる件数と内訳
- 26要求事項ごとの対応機能・必要プラン・設定場所の対応表
- Business Basic/Standard/Premiumで何が足りないか、最初の30日で進める設定の順番
読み終える頃には、自社のMicrosoft 365環境で「何ができていて、何が残っているか」を具体的に棚卸しできる状態になります。
SCS評価制度★3とは?Microsoft 365で考える前に押さえる基本
SCS評価制度★3とは、経済産業省が構築し情報処理推進機構(IPA)が運営する「サプライチェーン強化に向けたセキュリティ対策評価制度」のうち、専門家の確認付きで自社が自己評価を行う基礎レベルのことです。
要求事項は26件、評価基準は81件で、書類確認のみで評価され、有効期間は1年です。
SCS評価制度には★3・★4・★5の3段階があり、★4は評価機関による第三者評価(実地審査と技術検証を含む)で要求事項43件・評価基準153件・有効期間3年、★5は詳細検討中です。
本記事は中小企業の多くが最初の目標にする★3に絞って解説します。
2026年9月時点のスケジュールと未確定事項
2026年9月時点では、★3の要求事項と評価基準は確定していますが、申請様式・費用・評価機関の一覧は未公表です。
★3・★4の申請受付は2026年度末(2027年3月頃)に開始される予定です。
| 時期 | 内容 | 状況 |
|---|---|---|
| 2026年3月27日 | 制度構築方針の公表(経済産業省・内閣官房) | 公表済み |
| 2026年4月21日 | ★3・★4の要求事項・評価基準(Excel)をIPAが公開 | 公表済み |
| 2026年8〜9月 | 基本規程、評価機関・技術検証事業者・研修事業者の指定基準を公開 | 公表済み |
| 2026年10月頃 | 要求事項の解説書、申請方法、取得ガイド | 公表予定 |
| 2026年12月末頃 | 評価機関・研修事業者の一覧 | 公表予定 |
| 2027年1月以降 | セキュリティ専門家の一覧 | 公表予定 |
| 2027年3月頃 | ★3・★4の申請受付開始 | 予定(変更の可能性あり) |
★3の自己評価を確認する「セキュリティ専門家」とは、情報処理安全確保支援士やCISSPなど所定の資格を持ち、制度の研修を受講してIPAの事務局に登録された人のことです。
専門家の一覧は2027年1月以降の公表予定なので、いま企業側にできるのは「要求事項に対する現状把握と対策」までです。
「Microsoft 365でSCS★3が取れる」は正確ではない
Microsoft 365は★3の技術的な要件の多くを満たせますが、「Microsoft 365を入れれば★3が取れる」わけではありません。
★3の評価基準には社内ルール・体制・教育・取引先との取り決めなど、ツールでは代替できない項目が含まれているためです。
また、経済産業省は2026年4月27日に注意喚起を出し、「SCS評価を取らないと取引できなくなる」「今すぐ取得しないと入札から除外される」といった勧誘文言は制度の趣旨と異なる虚偽の説明だと明示しています。
SCS評価制度は任意の制度であり、個社間の商取引を規制するものではありません。
この記事でも、Microsoft 365の役割は「★3の要求事項に対応するための技術的な土台」として整理します。
結論:★3の評価基準81件のうち、Microsoft 365が技術的に関与できるのは47件
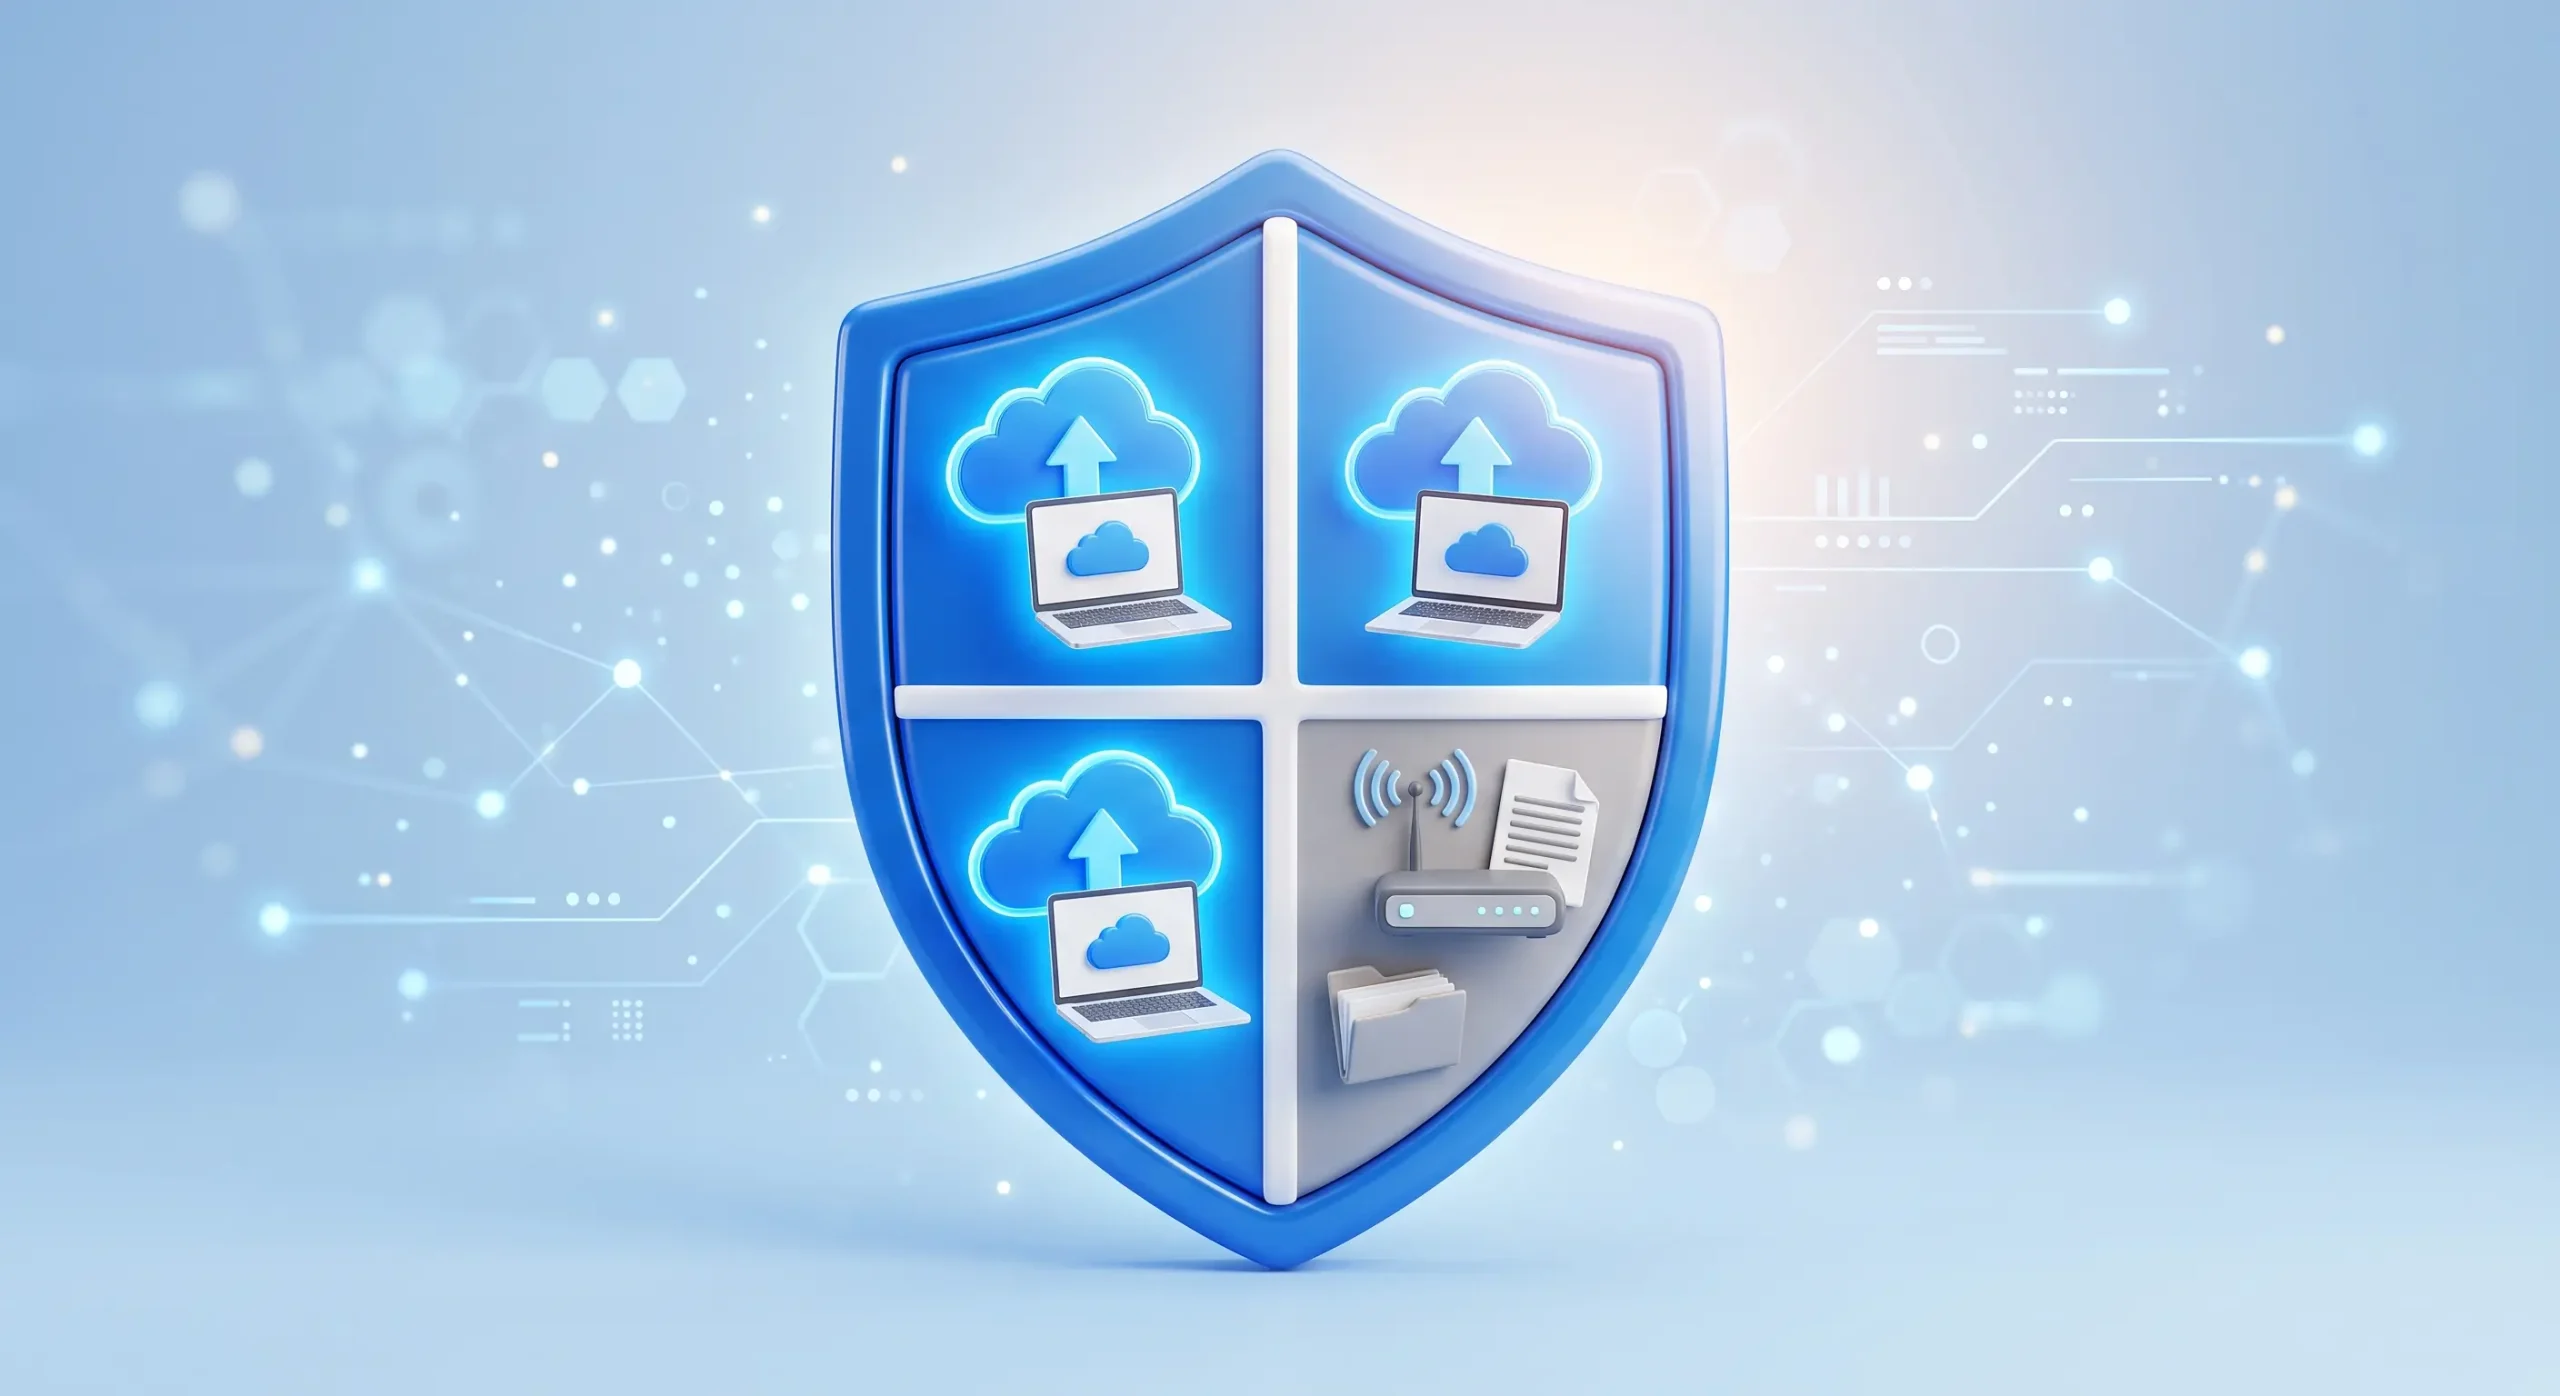
★3の評価基準81件をMicrosoft 365の機能に照らすと、設定だけで技術的に充足できるものが23件、機能に加えてルールや運用が必要なものが24件、文書・体制整備が中心のものが23件、Microsoft 365の対象外が11件です。
技術面でMicrosoft 365が関与できるのは合計47件(約58%)です。
WITHWITでは、IPAが公開した評価基準の原文を1件ずつ次の4区分に分類しました。
| 区分 | 意味 | 件数 |
|---|---|---|
| ◎ 技術的に充足 | Microsoft 365の機能を設定すれば評価基準を満たせる | 23件 |
| ○ 一部支援 | Microsoft 365の機能が支援するが、ルール策定・文書化・点検記録が別途必要 | 24件 |
| △ 文書・体制が中心 | 規程・体制・教育の整備が本質。Microsoft 365は掲載・周知・記録の補助 | 23件 |
| × 対象外 | ネットワーク機器・サーバ・物理対策などMicrosoft 365の範囲外 | 11件 |
大分類別に見ると、Microsoft 365が力を発揮するのは「攻撃等の防御」「リスクの特定(資産管理)」「攻撃等の検知」の3分野です。
| 大分類 | 評価基準数 | ◎ | ○ | △ | × |
|---|---|---|---|---|---|
| 1. ガバナンスの整備 | 8 | 0 | 2 | 6 | 0 |
| 2. 取引先管理 | 4 | 0 | 2 | 2 | 0 |
| 3. リスクの特定 | 11 | 1 | 6 | 2 | 2 |
| 4. 攻撃等の防御 | 48 | 21 | 11 | 7 | 9 |
| 5. 攻撃等の検知 | 3 | 1 | 2 | 0 | 0 |
| 6. インシデントへの対応 | 6 | 0 | 1 | 5 | 0 |
| 7. インシデントからの復旧 | 1 | 0 | 0 | 1 | 0 |
★3の26要求事項×Microsoft 365機能の対応表
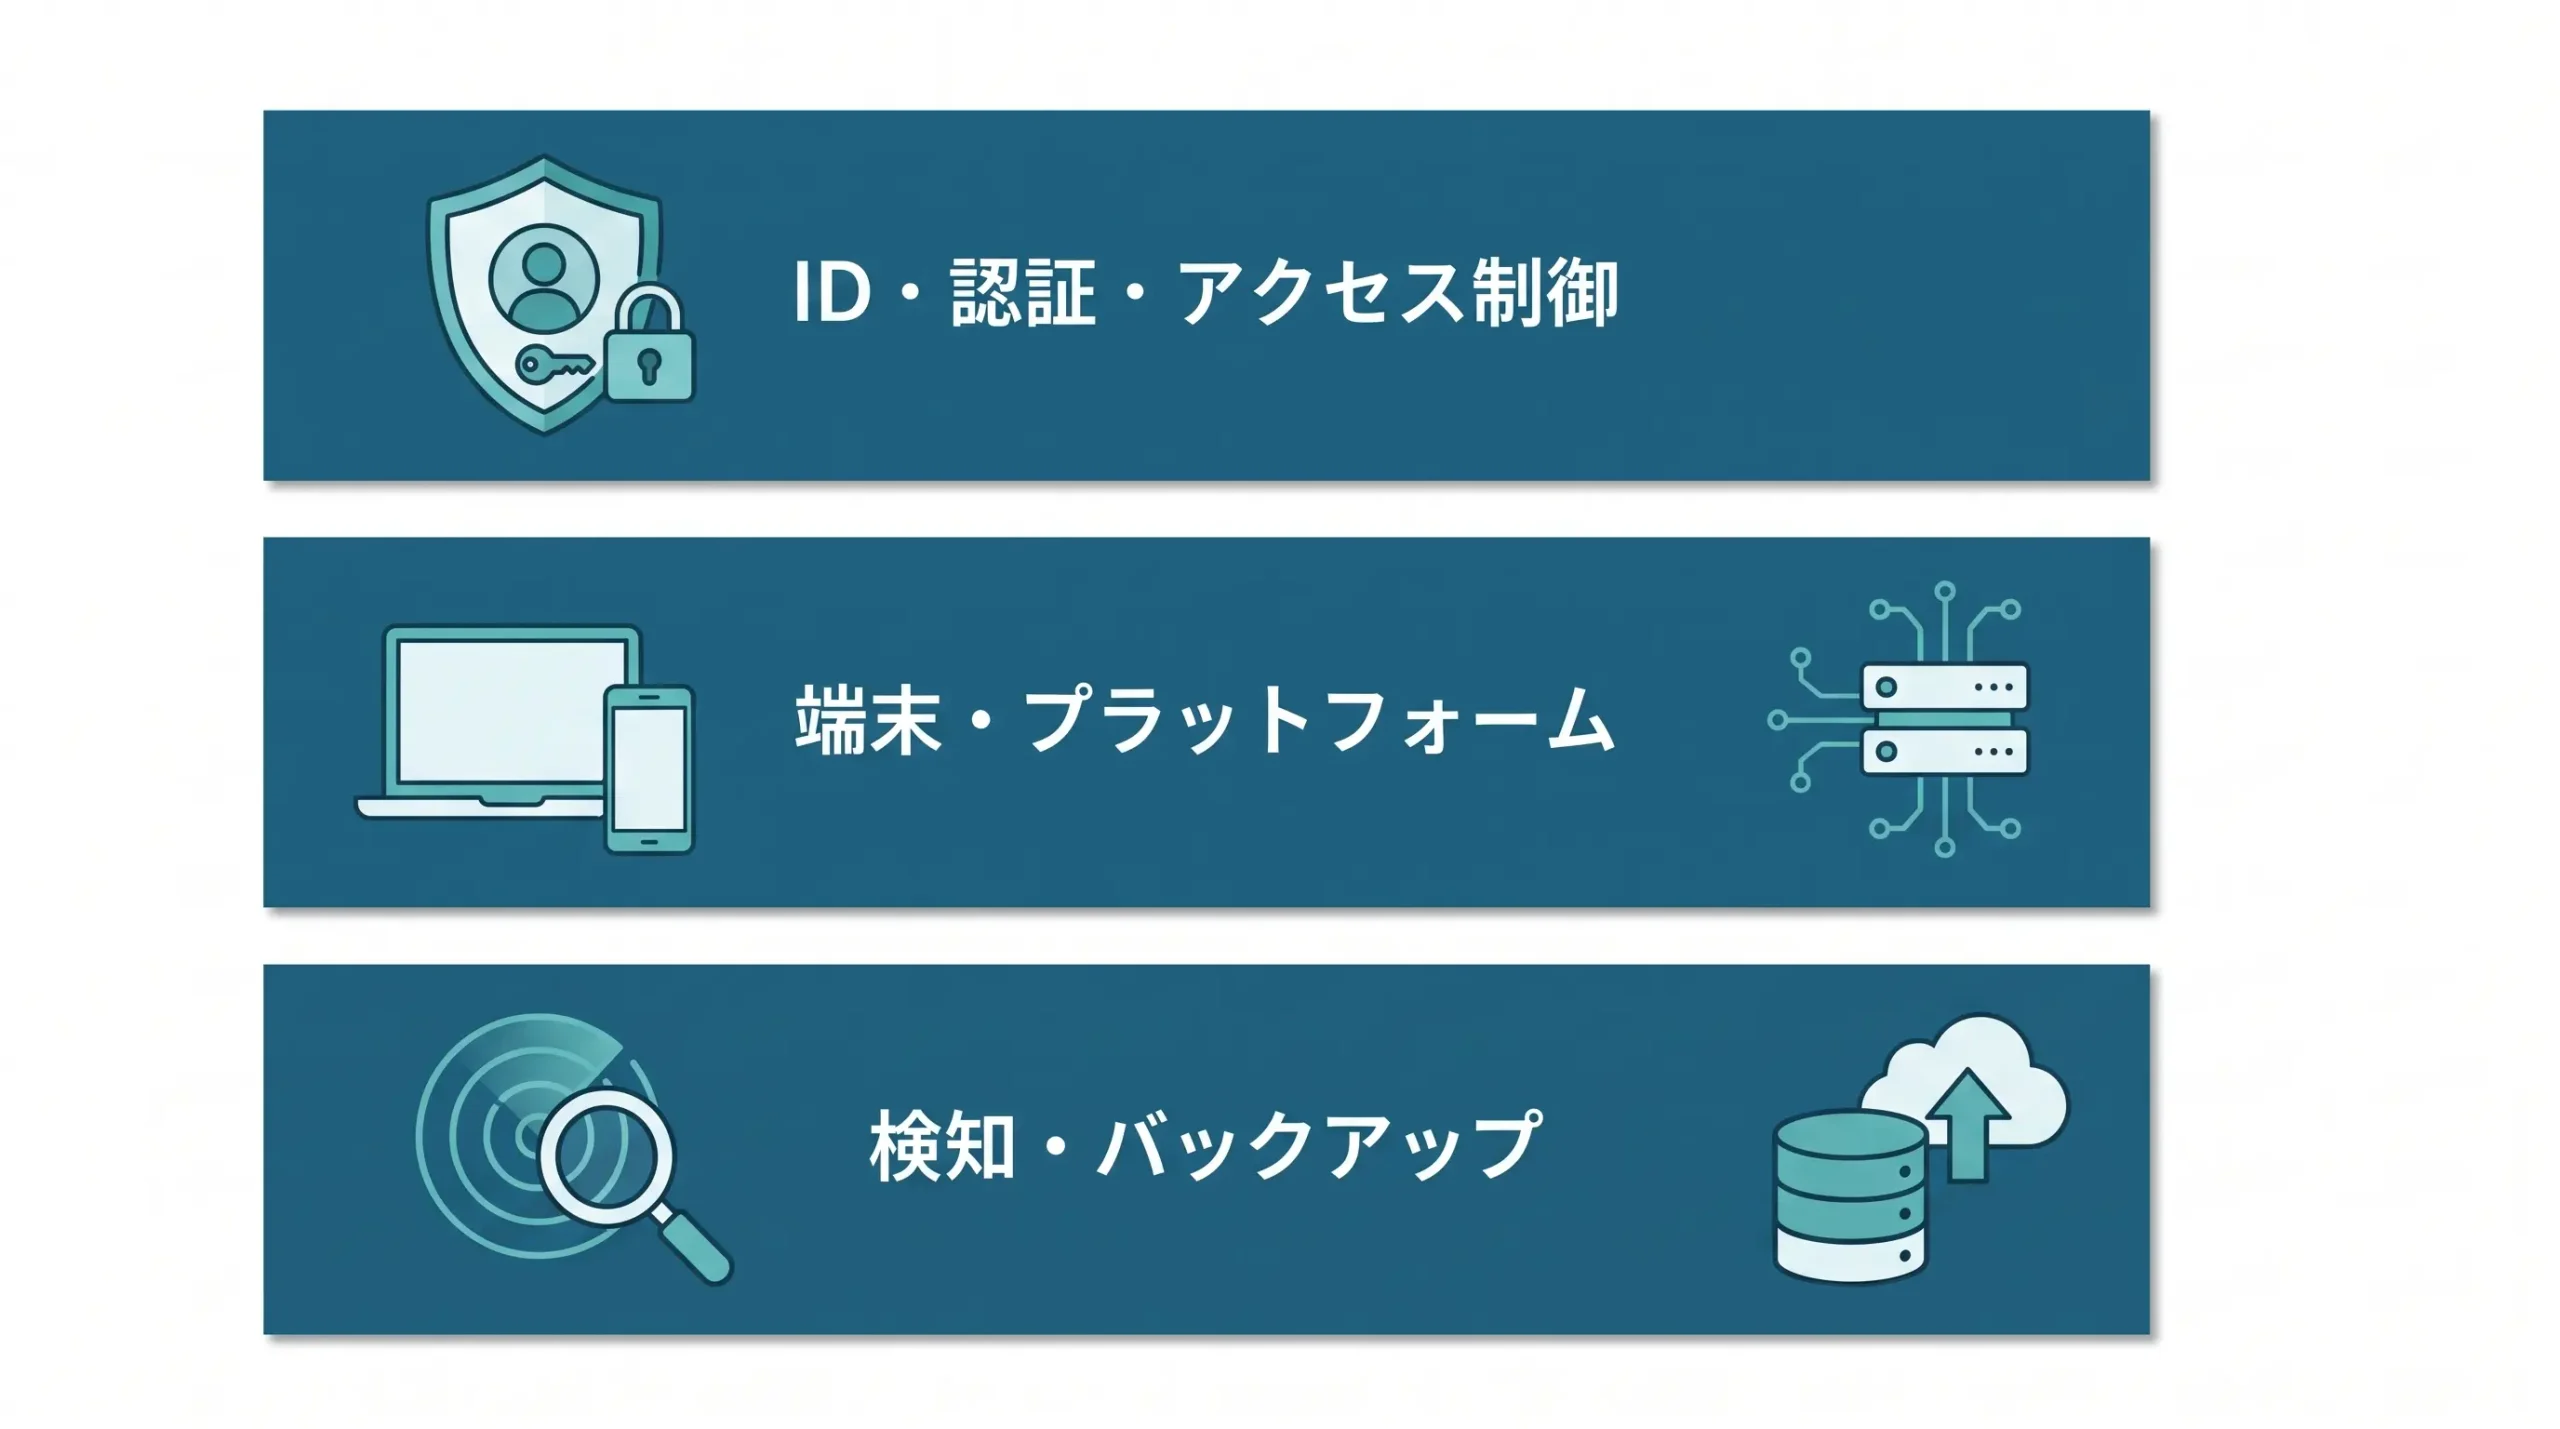
★3の要求事項のうち、Microsoft 365で技術的に対応できるのは主に「ID・認証・アクセス制御」「端末・プラットフォーム」「検知・バックアップ」の3領域です。
それぞれの要求事項について、対応する機能と最小プランを整理します(表の「Premium」はBusiness Premiumの略です。
設定場所と証跡の例は記事末尾で案内するチェックリストにまとめています)。
ID・認証・アクセス制御(4-1)
ID・認証・アクセス制御の評価基準33件は、Microsoft Entra IDとIntuneで大半を技術的に満たせます。
特に多要素認証(MFA)は全プランで対応可能で、条件付きアクセスによる強制はBusiness Premium以上で行えます。
Microsoft Entra IDとは、Microsoft 365のユーザーIDと認証を管理する基盤サービスのことです。
全プランに含まれる無償版に加え、条件付きアクセスなどを使えるP1がBusiness Premium・E3・E5に含まれています。
| 要求事項 | 主な評価基準 | Microsoft 365での対応 | 最小プラン | 区分 |
|---|---|---|---|---|
| ユーザIDの管理手続(4-1-1) | 申請承認制、共有ID禁止、退職時の削除 | Entra IDで個人IDを発行。共有メールボックスはサインイン無効。退職時はサインインをブロック | 全プラン | ◎〜○ |
| 管理者IDの管理手続(4-1-2) | 管理者の限定・最小権限・一覧の把握 | グローバル管理者を最小人数に絞り職務別ロールを付与。管理者一覧をエクスポートして証跡化 | 全プラン | ◎〜○ |
| 認証の強度・実装方法(4-1-3) | 常時MFA、2要素以上、パスワード8文字以上 | セキュリティの既定値群または条件付きアクセスでMFA強制。Authenticator・FIDO2・Windows Helloを有効化 | 全プラン(条件付きアクセスはPremium) | ◎ |
| アカウントロック制御(4-1-4) | 10回失敗でロック、PIN6桁以上 | Intune設定カタログでロックアウトしきい値を設定。Windows Hello PINの最小長を6桁に | Premium(Intune) | ◎ |
| パスワード設定ルール(4-1-5) | 推測されやすい単語の禁止、ロックアウト | Entraパスワード保護の禁止リストとスマートロックアウト(既定10回)。社内ルールは別途 | 全プラン | ◎〜△ |
| パスワード管理ルール(4-1-6) | 安全な保管、漏えい時の変更手順 | ルール策定が中心。漏えい時はパスワードリセット+全セッション取り消しを手順化 | 全プラン | ○〜△ |
| アクセス権の管理ルール(4-1-7) | 申請承認制、必要範囲への限定、棚卸 | SharePoint/Teamsの権限をグループ単位で付与し、承認フローで台帳化 | 全プラン | ○ |
MFAの認証方法で注意したいのが、SMS認証の廃止です。
Microsoftは2027年2月にMicrosoft 365のSMS認証を廃止する予定で、★3の「所有情報」としてSMSに頼っている場合はAuthenticatorアプリやパスキーへの移行が必要です。
詳しくはMicrosoft 365のSMS認証廃止と代替手段の解説記事をご覧ください。
端末・プラットフォームセキュリティ(3-1・4-4)
資産管理と端末の安全な構成は、IntuneとDefender for Businessで技術的に充足できます。
どちらもBusiness Premium以上に含まれる機能で、Business Basic/Standardには含まれていません。
Microsoft Intuneとは、PCやスマートデバイスをクラウドから一元管理するサービスのことです。
Microsoft Defender for Businessとは、中小企業向けに設計されたエンドポイント検知・対応(EDR)製品のことです。
| 要求事項 | 主な評価基準 | Microsoft 365での対応 | 最小プラン | 区分 |
|---|---|---|---|---|
| 情報機器・OS・ソフトウェアの把握(3-1-1) | PCの製造元・OS・台数の把握、年次点検 | Intuneのデバイス一覧で自動把握。コンプライアンスレポートを年次点検の証跡に | Premium(Intune) | ◎〜○ |
| 機密区分に応じた情報の管理(3-1-4) | 機密の特定、区分の表示、取扱方法 | Purviewの秘密度ラベルで区分を表示し取扱いを制限。管理ルールは別途 | Premium(Purview) | ○ |
| 安全な構成(4-4-1) | 許可外ソフトの禁止、自動実行の無効化 | App Control for Businessで許可ソフト以外の実行を禁止。設定カタログで自動再生をオフ | Premium(Intune) | ◎ |
| セキュリティパッチ・アップデート(4-4-4) | サポート内の維持、重大な脆弱性は14日以内 | 更新リングで品質更新の期限を14日以内に設定。脆弱性の管理でCVSS7.0以上を検出 | Premium(Intune+Defender) | ◎ |
| マルウェア感染からの保護(4-4-5) | 全PCへの導入、スキャン頻度、定義更新 | Defenderウイルス対策+Defender for BusinessのEDR。スキャン頻度と定義更新をポリシー配布 | Premium(Defender) | ◎ |
検知・バックアップ(5-1・4-3)
不正アクセスのリアルタイム検知は、評価基準が「境界又は端末において」と定めているため、端末側のDefender for Businessで要件を満たせます。
バックアップはMicrosoft 365上のデータに限り、アドオンのMicrosoft 365 Backupで対応できます。
| 要求事項 | 主な評価基準 | Microsoft 365での対応 | 最小プラン | 区分 |
|---|---|---|---|---|
| ネットワーク接続・データの監視(5-1-1) | 不正通信の検知・遮断、ログ分析、通知 | Defender for Businessのネットワーク保護・EDRで検知・隔離。アラートをメール通知 | Premium(Defender) | ◎〜○ |
| 適切なバックアップ(4-3-4) | 対象・頻度・保管期間、遠隔地、手順書 | Microsoft 365 Backupで取得。データは国内複数拠点で冗長化。オンプレは対象外 | 全プラン+M365 Backup | ○〜△ |
「Microsoft 365にはバックアップが不要」という誤解は根強くありますが、★3の評価基準は取得対象・頻度・保管期間を自社で定めることを求めています。
背景と対策はMicrosoft 365のバックアップが必要な理由を解説した記事にまとめています。
文書・体制整備が中心の要求事項(1・2・4-2・6・7)
ガバナンス、取引先管理、教育・訓練、インシデント対応、復旧の各分野は、規程や体制の整備が評価基準の本質で、Microsoft 365は掲載・周知・記録の補助役です。
具体的には、次のような使い方になります。
- セキュリティ対応方針・守秘義務規程(1-2・1-3):
SharePointに最新版を掲載し、改正時はTeamsの全社チャネルやSharePointニュースで周知。
確認記録はFormsで収集 - 取引先とのシステム接続の把握(2-1-1):
Entra IDのエンタープライズアプリケーション一覧とゲストユーザー一覧をエクスポートし、外部接続台帳と年1回突合 - インシデント対応の教育・訓練(4-2-2):
教育資料をSharePointに置き、Teams会議で実施。受講記録はFormsで取得してListsに保管 - インシデント対応手順・連絡先・報告フォーマット(6-1-1):
手順書はSharePoint、連絡先はLists、報告フォーマットはFormsまたはWordテンプレートで整備 - 事業継続に沿った復旧準備(7-1-1):
目標復旧レベルを文書化。
Exchange/Teams/SharePointはクラウド側で冗長化されているため待機系として位置づけ可能
評価基準の多くは「年1回以上の点検」を求めています。
Plannerで点検を年次で予定化し、記録をSharePointに残す運用を最初から組み込むと、翌年の更新(★3は有効期間1年)が楽になります。
Microsoft 365では対応できない★3の要件(11件)とその対策
★3の評価基準81件のうち11件は、ネットワーク機器やサーバ、開発環境の分離に関するもので、Microsoft 365では対応できません。
ファイアウォールやルーターの設定、ネットワーク台帳の整備は別途必要です。
| 要求事項 | 評価基準の内容 | 対策の方向性 |
|---|---|---|
| ネットワークに関する情報の把握(3-1-2) | ネットワークの所在地・用途、ネットワーク機器の製造元・モデル・保守事業者の把握 | ネットワーク構成図と機器台帳を整備(台帳はMicrosoft Listsで管理可能) |
| 管理者IDの管理手続(4-1-2-4) | 開発環境の管理者権限で本番環境を操作できないようにする | 環境分離の設計。Microsoft 365では開発用テナントを分ける運用が一般的 |
| 安全な構成(4-4-1-3) | サーバ・ネットワーク機器の設定変更を申請承認制にする | 変更管理の手順と記録を整備 |
| ネットワーク境界防護(4-5-1)全7件 | ファイアウォール・ルーターの管理パスワード変更、未認証インバウンド通信の遮断、ルールの整備・棚卸、管理画面へのMFAまたはIP制限 | UTM・ルーターの設定見直し。クラウド管理型の機器であればEntra IDとのSSO連携で管理画面のMFAを補完できる場合がある |
対象外の11件はいずれもネットワーク機器・サーバといったインフラ側の話です。
Microsoft 365でカバーできる47件を先に片付ければ、残る作業がネットワーク周りに絞られ、保守事業者に相談する範囲も明確になります。
Business Basic/Standard/Premiumで何が足りないか
★3の技術的な要件を1つのライセンスで揃えるなら、Microsoft 365 Business Premiumが最小構成です。
Business BasicとStandardにはIntune・条件付きアクセス・Defender for Business・秘密度ラベルが含まれないため、資産管理・アカウントロック・アプリ制御・EDR・パッチ期限の要件を技術的に満たせません。
Microsoft公式サイトに掲載されている価格(年払い・ユーザー/月相当・税抜)と、★3に関係するセキュリティ機能の有無を整理しました。
| プラン | 価格 | MFA | 条件付きアクセス | Intune | Defender | 秘密度ラベル |
|---|---|---|---|---|---|---|
| Business Basic | ¥1,049 | ○(既定値群) | × | × | × | × |
| Business Standard | ¥2,098 | ○(既定値群) | × | × | × | × |
| Business Premium | ¥3,298 | ○ | ○(P1) | ○ | ○ | ○ |
※価格は2026年9月時点のMicrosoft公式サイト表示価格(年払い・ユーザー/月相当・税抜)です。
※販売パートナー経由の場合は異なることがあります。
※「既定値群」はセキュリティの既定値群、「P1」はEntra ID P1、「Defender」はDefender for Businessを指します。
Business Basic/Standardのままで★3を目指す場合、IntuneとDefender for Businessを単体ライセンスで追加する方法もあります。
ただし、追加ライセンスの合計がBusiness Premiumとの差額を上回りやすく、管理画面も分散します。
WITHWITの支援現場では、★3対応を機にBusiness Premiumへ統合するケースが大半です。
Business Premiumに含まれる機能の全体像は、以下の記事で解説しています。
対応の優先順位:最初の30日で進める5つの設定
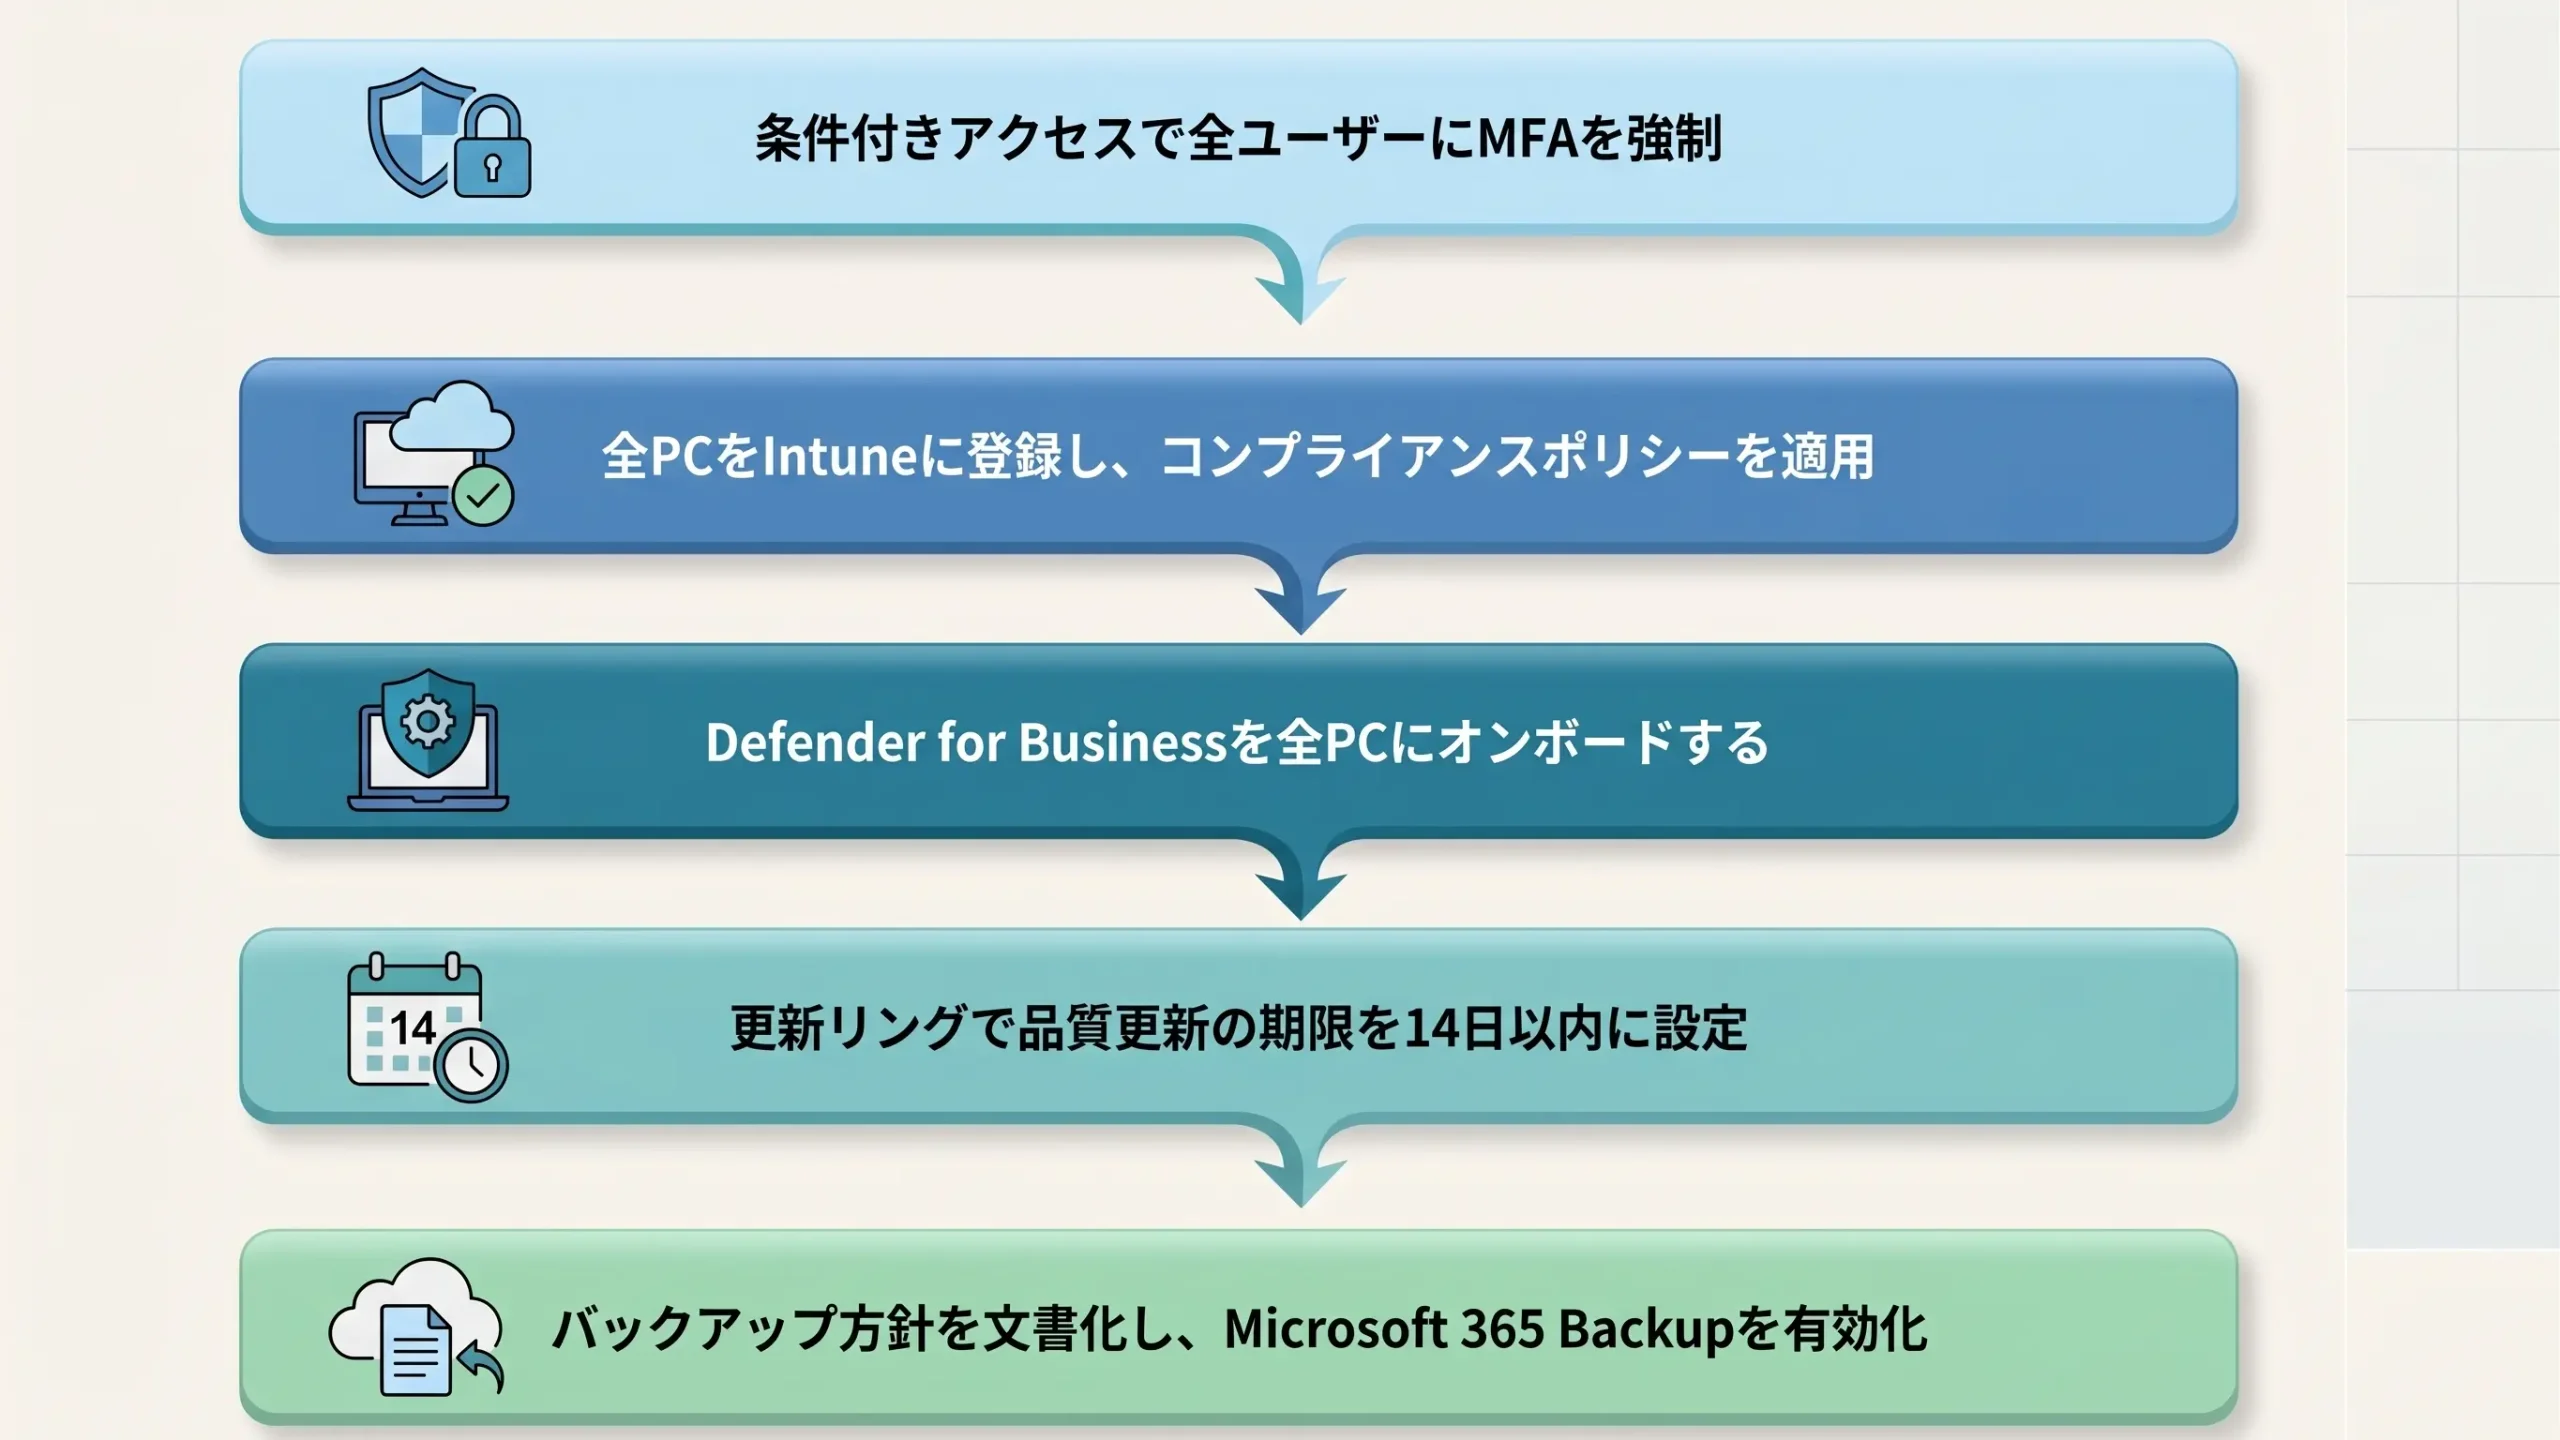
Business Premiumが揃っていれば、★3の技術的な要件は「MFA強制→Intune登録→Defender for Business展開→更新リング設定→バックアップ方針」の順で30日程度で土台を作れます。
各設定は評価基準の複数項目に同時に効くため、この順番で進めると証跡がまとめて揃います。
条件付きアクセスで全ユーザーにMFAを強制する(4-1-3-2・4-1-5-3)
SMS以外の認証方法(Authenticatorアプリ・パスキー)を有効化し、登録状況レポートを証跡として保存します。
全PCをIntuneに登録し、コンプライアンスポリシーを適用する(3-1-1-1・4-1-4)
デバイス一覧のエクスポートが資産台帳の証跡になります。
PIN6桁以上とロックアウトしきい値もここで設定します。
Defender for Businessを全PCにオンボードする(4-4-5・5-1-1)
ウイルス対策ポリシーでスキャン頻度と定義更新を定義し、アラートのメール通知先を担当者に設定します。
更新リングで品質更新の期限を14日以内に設定する(4-4-4)
Windows 10は2025年10月にサポートが終了しているため、残っている端末はWindows 11への移行を先に進めます。
バックアップ方針を文書化し、Microsoft 365 Backupを有効化する(4-3-4)
取得対象・頻度・保管期間を決め、リストア手順書とセットで保管します。
Microsoft 365導入直後に最低限やっておくべき設定は、導入後にまずやるべき4つのセキュリティ対策の記事でも手順付きで解説しています。
★3対応の前段としてご活用ください。
支援現場で多いご相談:「IPAのExcelに記入すれば申請できますか?」
IPAが公開している要求事項・評価基準のExcelは申請様式ではなく、正式な自己評価書式と申請方法は2026年10月頃に公表予定の解説書・取得ガイドで示されます。
記事執筆の2026年9月の現時点でできるのは、このExcelを使ったギャップ分析です。
WITHWITにも、製造業のお客様から「申請時はこのExcelに記載していく形でしょうか。申請のイメージをざっくり知りたい」というご相談をいただきました。
IPAのExcelは「何を満たす必要があるか」を示した基準の一覧であり、「どう申請するか」の様式ではありません。
ただし、待つ必要はありません。
要求事項と評価基準は確定しているため、Excelの各行に「対応済み/一部対応/未対応」「証跡の場所」「担当者」の列を追加すれば、そのままギャップ分析表として使えます。
★3の評価は書類確認なので、設定画面のスクリーンショットやエクスポートしたデバイス一覧など、証跡を評価基準の番号ごとに保管しておくことが、申請受付開始後の作業を大きく減らします。
自社に最適なプランを知りたい方へ
SCS評価制度★3への対応を機に、Business Premiumへの統合や不足ライセンスの洗い出しを検討されている方も多いのではないでしょうか。
Microsoft 365の導入・プラン選定でお悩みでしたら、まずは無料のライセンス診断をお試しください。 貴社の規模・利用状況に合わせた最適プランをご提案します。
▼ 無料ライセンス診断はこちら
導入についてのご相談は、Microsoft 365導入支援の実績豊富な株式会社WITHWITにお気軽にお問い合わせください。
▼ 導入支援サービスの詳細はこちら
よくある質問
- QSCS評価制度の★3は専門家による自己評価ですか?
- A
自己評価を行うのは取得希望組織自身で、その内容をセキュリティ専門家が確認・助言して署名する仕組みです。
経営層の自己適合宣誓を含めてIPAの事務局に提出し、台帳に登録・公開されます。
専門家は所定の資格と制度研修の受講が必要で、一覧は2027年1月以降に公表される予定です。
- QSCS評価制度★3の費用はいくらですか?
- A
申請・登録にかかる費用は2026年9月時点で未公表です。
★3は評価機関による審査がないため、実際にかかるのは技術対策の導入費(ライセンス・端末更新)、文書整備の工数、セキュリティ専門家による確認費用が中心になります。
- QSCS評価制度の★3の項目数はいくつですか?
- A
要求事項が26件、評価基準が81件です。
★4は要求事項43件・評価基準153件で、★3の内容を含んだうえで対象範囲と対策が広がります。
- QSCS評価制度は必須ですか?
- A
必須ではありません。
SCS評価制度は任意の制度で、経済産業省は「取得しないと取引できない」「入札から除外される」といった説明は制度の趣旨と異なる虚偽だと注意喚起しています。
取引先からの要請や自社のセキュリティ水準の可視化を目的に、自主的に取得を目指す制度です。
- QSCS評価制度は中小企業も対象ですか?
- A
対象です。
制度は企業規模を問わず、サプライチェーンを構成する企業が自社のセキュリティ対策の水準を示すために設けられています。
★3は中小企業が取り組みやすい基礎レベルとして設計されており、経済産業省の構築方針にも中小企業向けの支援策が盛り込まれています。
まとめ
- SCS評価制度★3は専門家確認付きの自己評価で、要求事項26件・評価基準81件。申請受付は2027年3月頃の予定で、様式や費用は未公表
- 評価基準81件のうち、Microsoft 365が技術的に関与できるのは47件(◎23件+○24件)。文書・体制が中心の23件と、ネットワーク機器などの対象外11件は別途対応が必要
- 技術要件を1ライセンスで揃えるならBusiness Premiumが最小構成。Basic/StandardにはIntune・条件付きアクセス・Defender for Businessが含まれない
- 最初の30日はMFA強制→Intune登録→Defender展開→更新リング→バックアップ方針の順で進めると証跡が揃いやすい
- IPAのExcelは申請様式ではないが、列を追加すればそのままギャップ分析に使える
制度の細部はこれから固まりますが、要求事項と評価基準はすでに確定しています。
Microsoft 365でカバーできる47件から着手すれば、申請受付が始まる頃には残る作業が明確になっているはずです。
セキュリティ強化と業務効率化を両立した企業の事例をご覧になりませんか? ★3対応をきっかけにBusiness Premiumへ統合し、セキュリティと使いやすさを両立した企業がどのように進めたのか気になる方も多いはずです。
▼成果の出る Microsoft 365 活用法とは?中小企業の導入成功事例集をダウンロードする
参考資料
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)|IPA
- SCS評価制度の詳細情報|IPA
- 要求事項・評価基準|IPA
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)|経済産業省
- SCS評価制度に関する注意喚起|経済産業省
- Microsoft 365 Business Premium|Microsoft
- Microsoft 365 Business Premium の概要|Microsoft Learn
- Microsoft Defender for Business の概要|Microsoft Learn
- セキュリティの既定値群|Microsoft Learn
- Microsoft Entra パスワード保護|Microsoft Learn
- Microsoft 365 Backup の概要|Microsoft Learn
Microsoft 365に関するご相談やお悩みがございましたら、ぜひ株式会社WITHWITまでお気軽にお問い合わせください。
数あるクラウドサービスの中でMicrosoft 365 に特化してきたからこそ導入前から導入後の定着に至るまで、幅広いご相談に対応いたします。